Wer ungeschützt ist
Schlechter oder verdächtiger Schutz, Rechner ohne Kontakt und mit aktiver Bedrohung, in einer Ansicht.
Produkte Virenschutz
Computer ohne Kontakt, veraltet oder mit Bedrohungen erscheinen im selben Bericht wie die Firewall, ohne eine weitere Konsole zu öffnen.
30-minütige Demo · Ohne Kosten pro Gerät
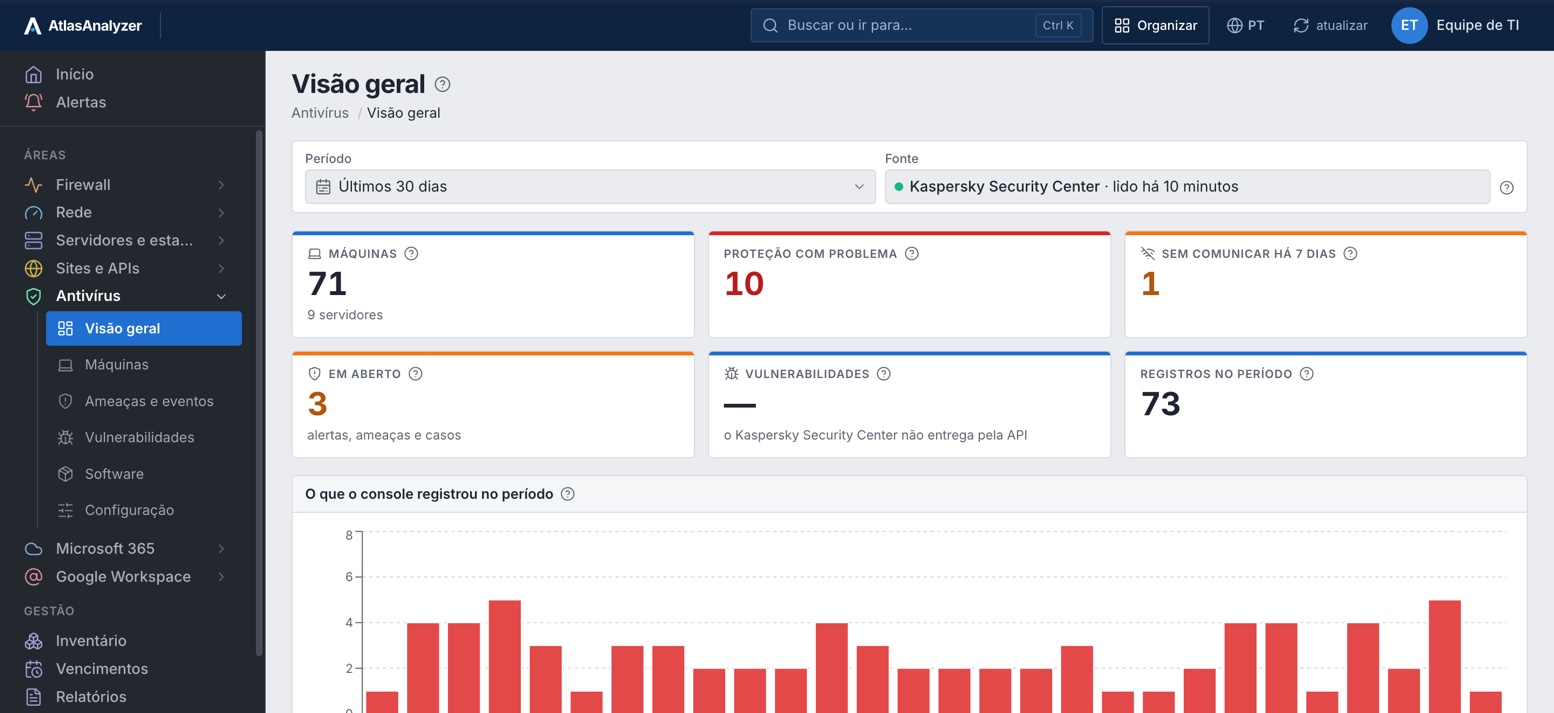



Schlechter oder verdächtiger Schutz, Rechner ohne Kontakt und mit aktiver Bedrohung, in einer Ansicht.
Bedrohungen, Alarme, MDR-Fälle und Ereignisse des Zeitraums, mit Suche über alles.
Sophos, Capture Client, Bitdefender und Kaspersky im selben Format.
Der Virenschutz im selben Bericht wie Firewall und Umgebung, als PDF.
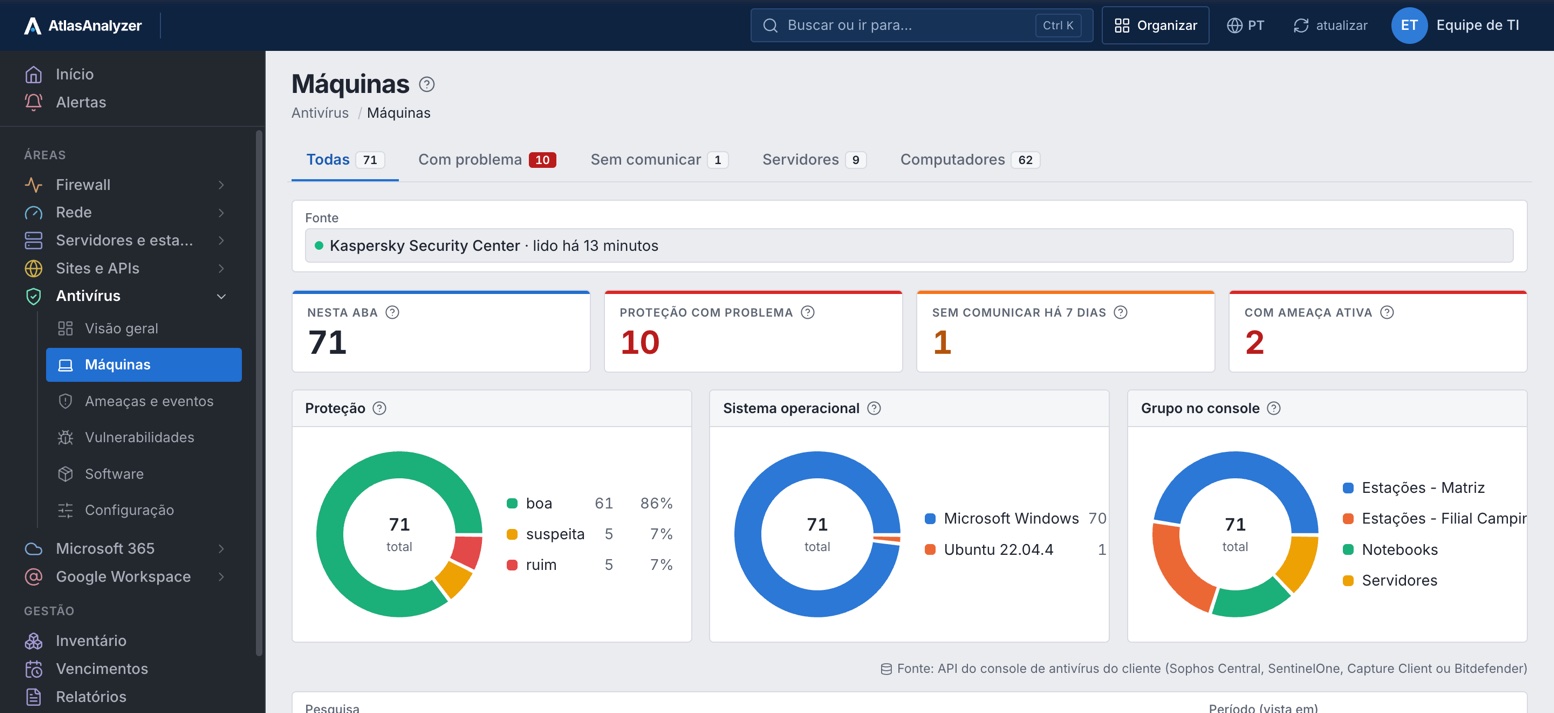
Rechner
Wie viele guten, verdächtigen oder schlechten Schutz haben, wer seit Tagen nicht meldet und wer eine aktive Bedrohung hat, nach Betriebssystem und Konsolengruppe.
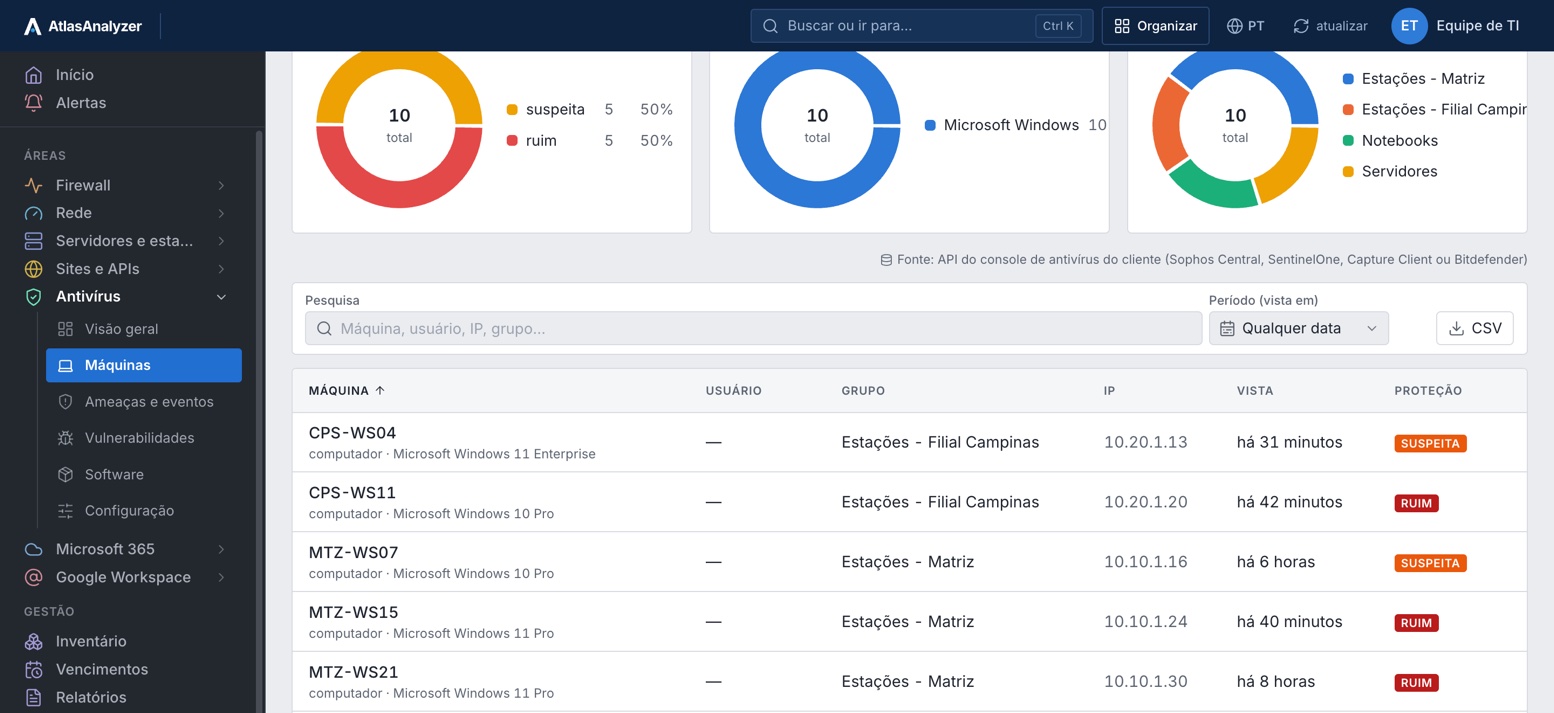
Mit Problemen
Nur die Rechner mit verdächtigem oder schlechtem Schutz, mit Gruppe, IP und letzter Sichtung durch die Konsole.
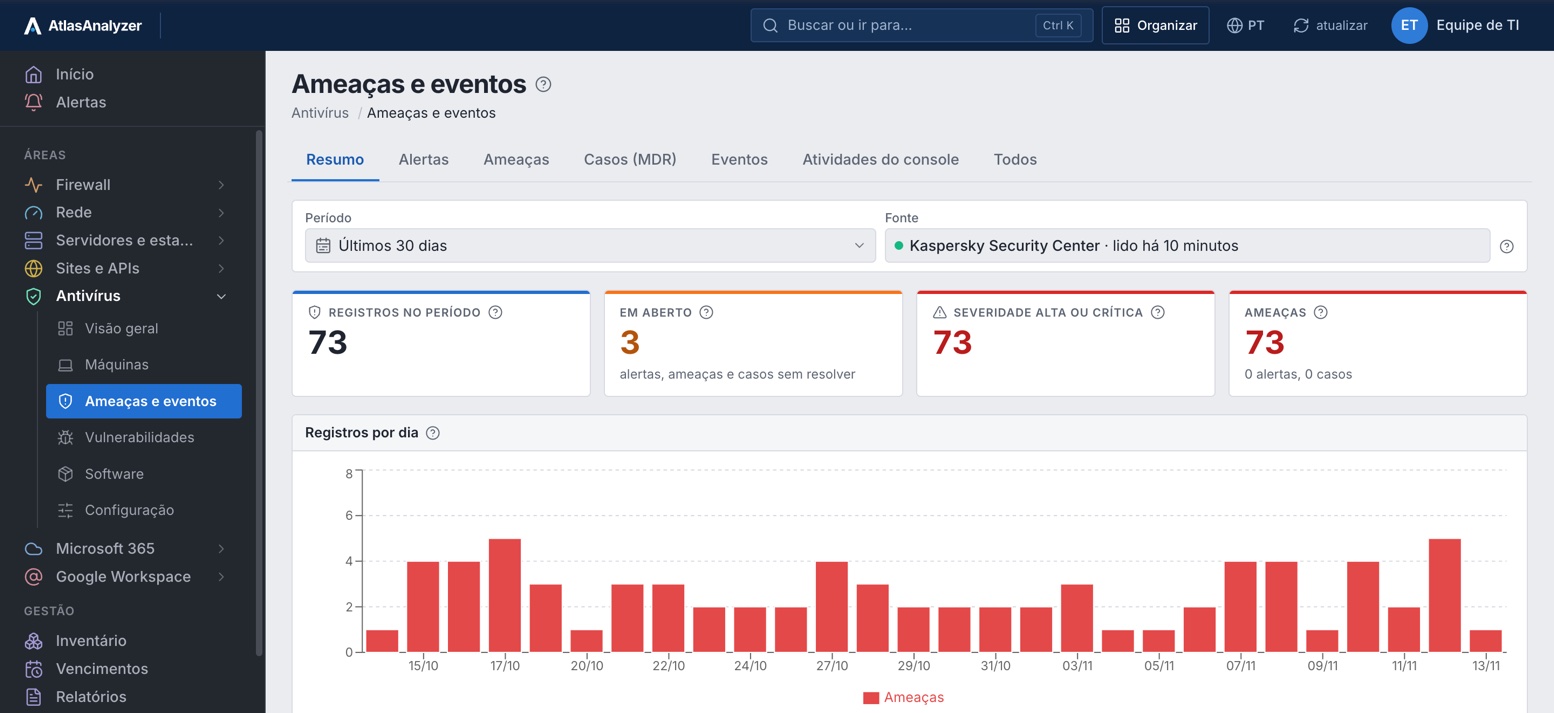
Bedrohungen und Ereignisse
Einträge pro Tag, was noch offen ist und der vom Hersteller vergebene Schweregrad, gespeichert für die Dauer des Tarifs.
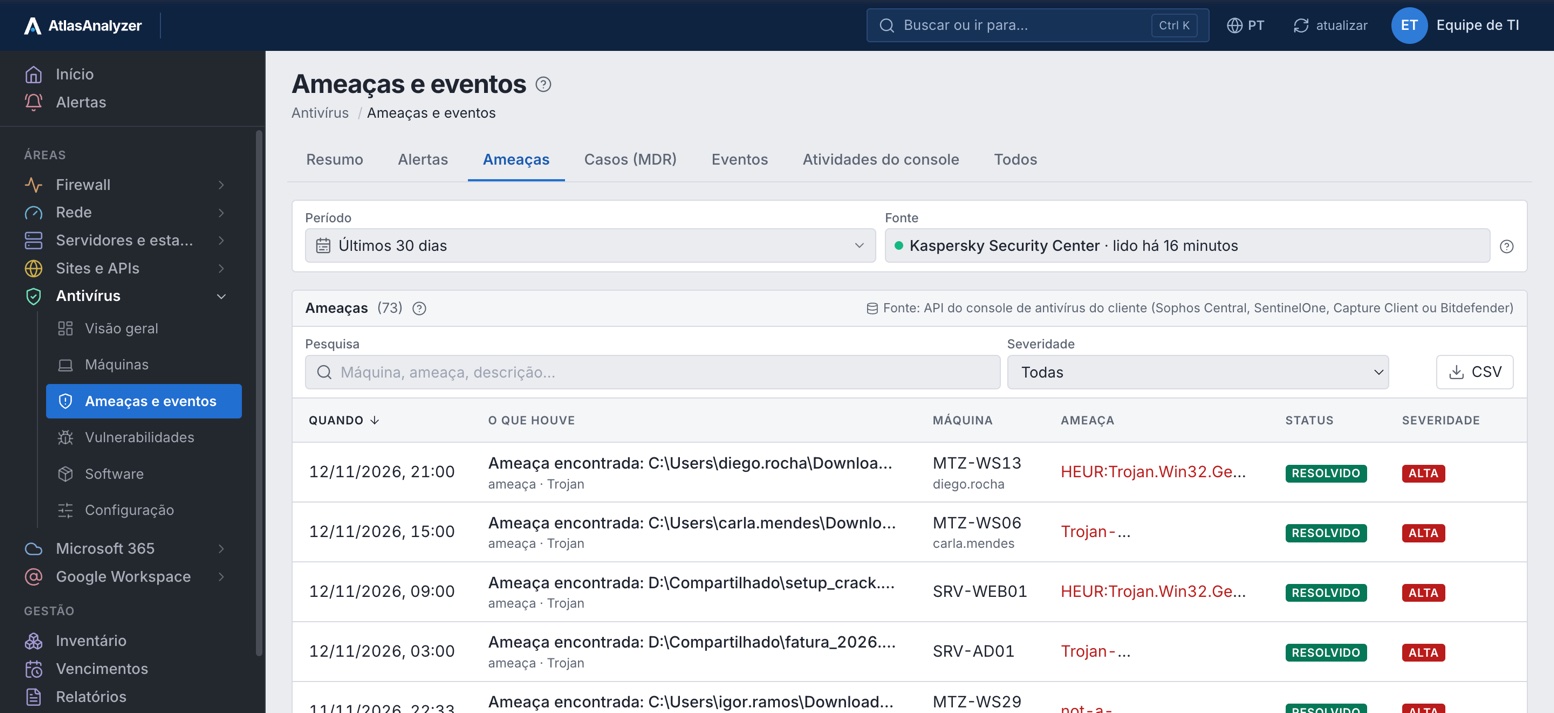
Bedrohungen
Wann, wo sie gefunden wurde, der Name des Herstellers, ob sie behoben wurde und der Schweregrad.
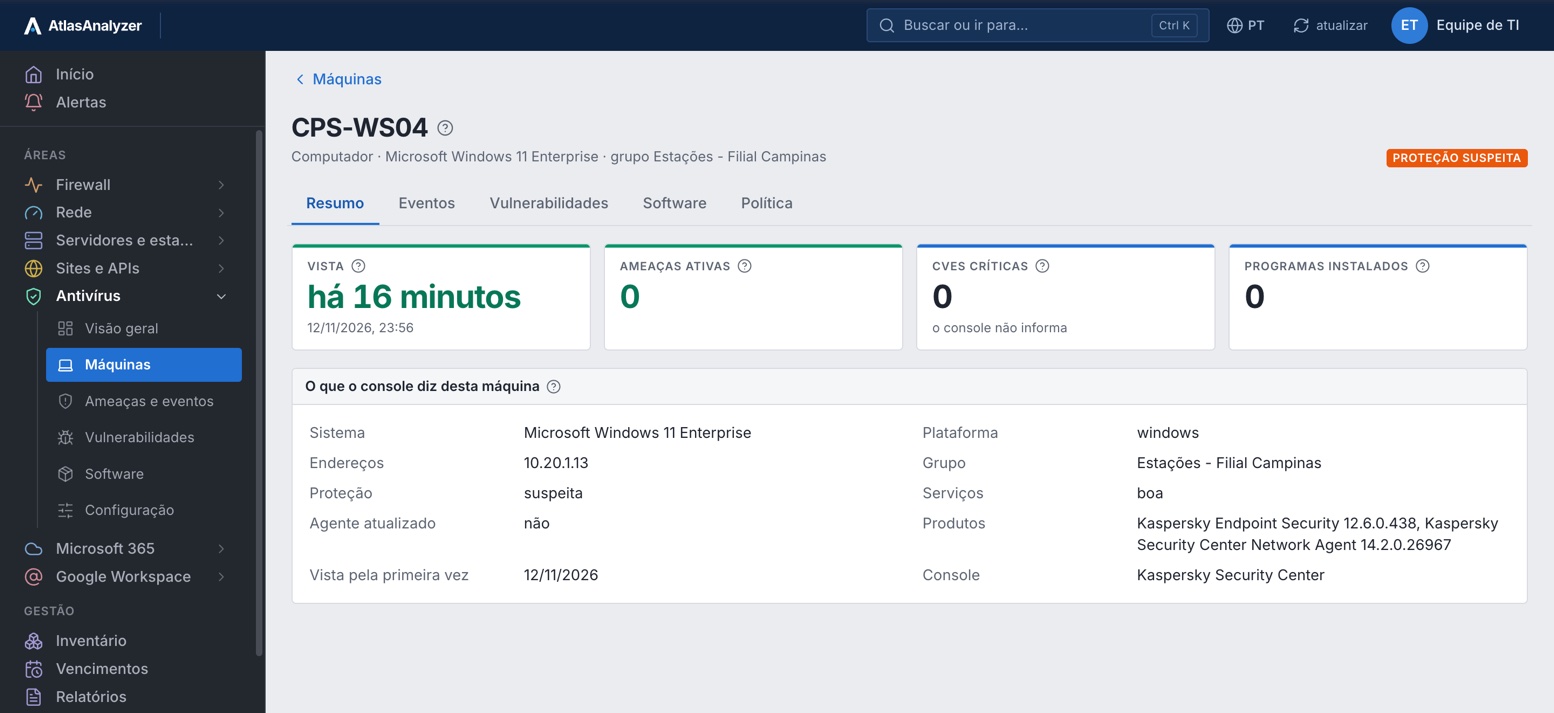
Rechnerdetails
Betriebssystem, Adressen, Gruppe, Schutz, ob der Agent aktuell ist und die installierten Produkte, mit den Ereignissen des Rechners.
Sehen Sie Virenschutz mit den Daten Ihrer Umgebung
Alles, was AtlasAnalyzer über die API Ihrer Virenschutz-Konsole abruft, in 19 Funktionen.
Geschützte Computer, Computer mit Problemen und ohne Kontakt, jeweils mit Version und letzter Meldung.
Echtzeitschutz, Alter der Signaturen und der letzte vollständige Scan jedes Computers, wenn die Konsole es meldet.
Wer einen veralteten Agenten oder veraltete Signaturen hat und wer außerhalb der Standardrichtlinie liegt.
Computer nach Typ getrennt, jeweils mit Betriebssystem, IPs und Gruppe.
Die Ereignisse, Schwachstellen, Software und Richtlinie jedes Computers.
Was die Konsole erfasst hat: Alarme, gefundene Bedrohungen und was unbehandelt blieb.
Die Fälle des verwalteten Sophos-Dienstes, mit den Details aus der Konsole.
Jedes Ereignis, das die Konsole im Zeitraum erfasst hat, mit Suche und Details zu jedem.
Was sich in der Virenschutz-Konsole geändert hat und wer es geändert hat.
Die CVEs, die die Konsole in installierten Anwendungen gefunden hat, nach Schweregrad, Anwendung und Computer.
Die auf jedem Computer installierten Programme, auf wie vielen und in welchen Versionen.
Die angewendeten Richtlinien, einschließlich Firewall- und Gerätekontrolle, und die Computer außerhalb des Standards.
Die in der Konsole konfigurierten Ausnahmen und Sperrlisten, zur Überprüfung.
Die Kontozustandsprüfung von Sophos, mit dem, was sie bei jedem Punkt meldet.
Über die API, mit den Lese-Zugangsdaten des Kunden; der Data Lake (XDR und MDR) mit optionalen zweiten Zugangsdaten.
Über die Konsolen-API, mit der SentinelOne-Engine: Computer, Schutz, Versionen und Bedrohungen.
Über die API, mit einem Leseschlüssel, auch mit Partnerschlüssel (MSP) und dem Unternehmen jedes Kunden.
Über die KSC Open API, mit einem Konto nur zum Lesen, auch mit dem virtuellen Server jedes MSP-Kunden.
Keine Aktion in der Konsole: Es werden keine Aufgaben erstellt, keine Computer verschoben und keine Richtlinien geändert.
Über die Konsolen-API, mit Zugangsdaten nur zum Lesen: Auf den Rechnern wird nichts installiert.
In der Virenschutz-Konsole, mit Schritt-für-Schritt-Anleitung in der Ansicht.
Unter Einstellungen › Integrationen; die Zugangsdaten werden verschlüsselt gespeichert.
Rechner, Schutz und Ereignisse, im selben Format für alle Hersteller.
Die Ansichten, CSV-Listen und der PDF-Bericht.
Was die Konsole nicht per API liefert, erscheint als nicht erfasst, nie als null.
Rechner, Schutzzustand, Versionen und Gruppen
Ereignisse, Alarme sowie MDR- und XDR-Fälle
Richtlinien, Ausnahmen, Sperren, Kontozustand und Software über den Data Lake
Rechner, Schutz und Versionen, mit der SentinelOne-Engine
Bedrohungen, Erkennungsalarme und Konsolenaktivitäten
Schwachstellen (CVEs) und installierte Software
Rechner, Betriebssystem, IPs, Schutz und Agent
Bedrohungen in Quarantäne
Partnerschlüssel (MSP) mit dem Unternehmen jedes Kunden
Rechner, Echtzeitschutz, Signaturen, letzter Scan, Versionen und Gruppe
Gefundene und unbehandelte Bedrohungen
Der virtuelle Server jedes MSP-Kunden
Nein. Alles kommt aus der API der Virenschutz-Konsole, die Sie bereits nutzen.
Nein. Es liest nur: Es erstellt keine Aufgaben, verschiebt keine Rechner und ändert keine Richtlinien.
Ja. Der Partnerschlüssel von Bitdefender und der virtuelle Server von Kaspersky trennen jeden Kunden.
Nein. Jede Konsole liefert einen Teil per API; die Tabelle oben zeigt, was von welcher kommt.
In AtlasAnalyzer Analytics.
In einer 30-minütigen Demo zeigt Ihnen unser Team AtlasAnalyzer mit Beispieldaten der Quellen, die Sie nutzen.
