Wissen, wer das Internet nutzt
Bandbreite nach Benutzer, Rechner, App und Website, neben dem Vorzeitraum.
Produkte Firewall
Bandbreitennutzung nach Benutzer und Anwendung, Blockierungen und Status der VPN-Tunnel – ohne Analyzer pro Hersteller und ohne Appliance.
30-minütige Demo · Ohne Kosten pro Gerät
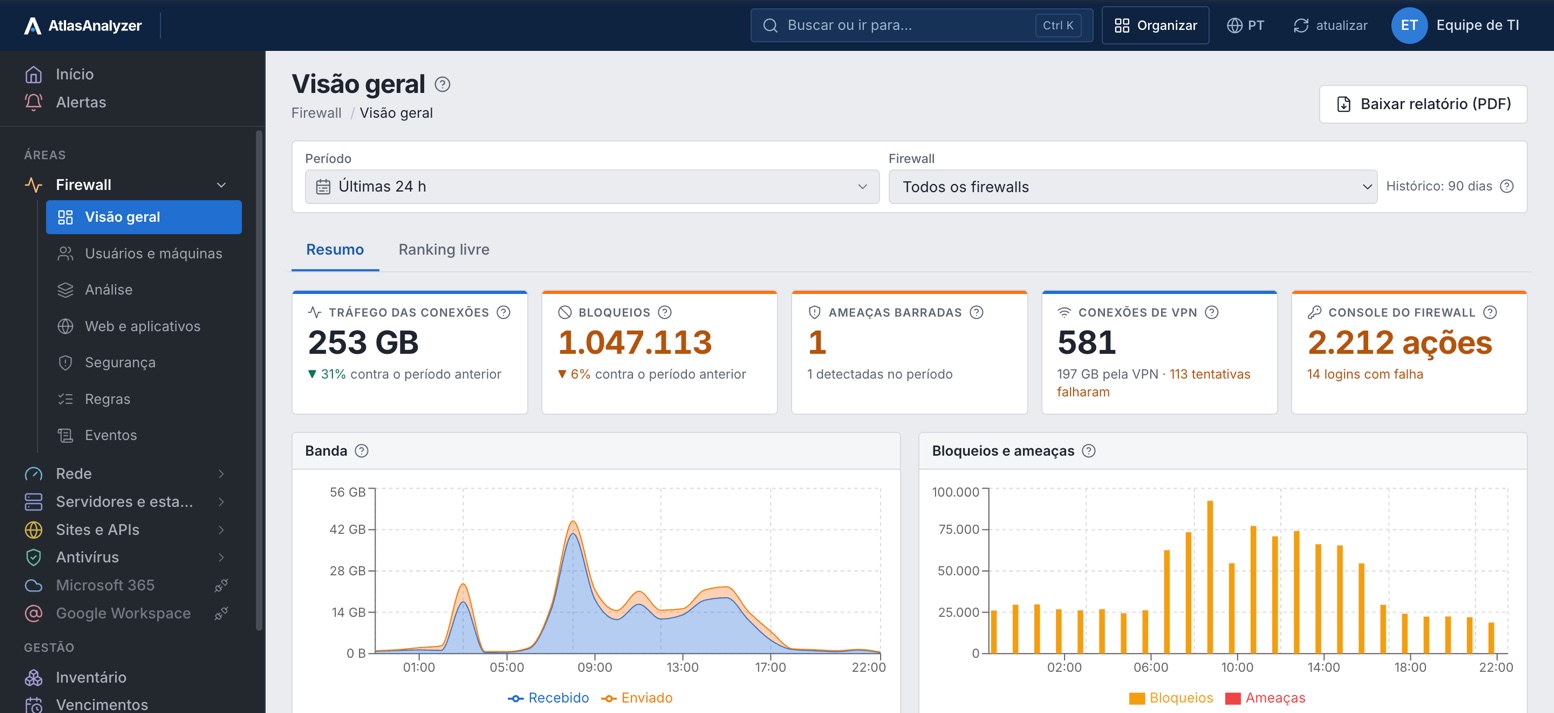


Bandbreite nach Benutzer, Rechner, App und Website, neben dem Vorzeitraum.
Blockierte Websites, Kategorien, Apps und Verbindungen, nach Person und Regel.
Tunnel up und down, Aushandlungsfehler und wer sich verbunden hat, von wo und wie lange.
Das PDF des Zeitraums per E-Mail, geplant, für die Geschäftsführung, die Personalabteilung oder zu einer Person.
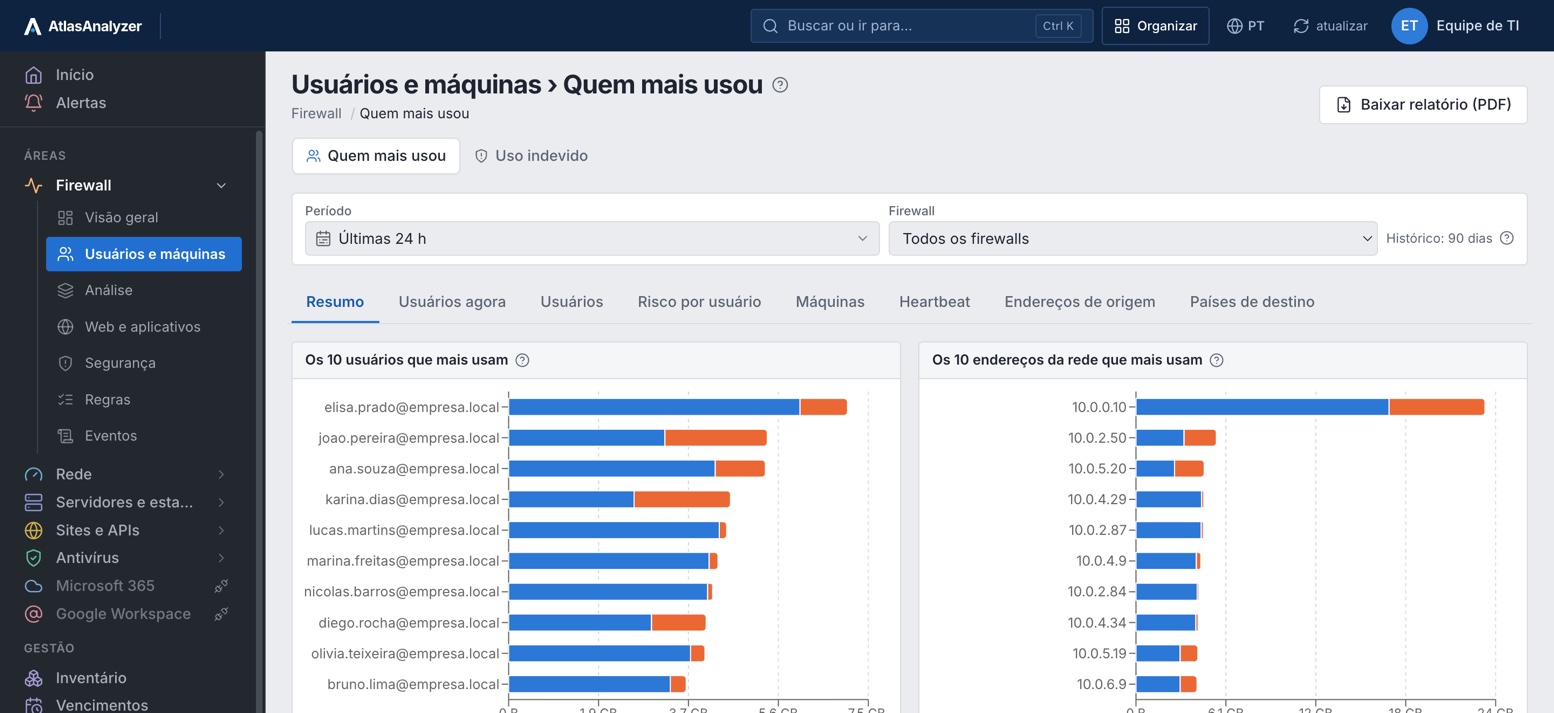
Benutzer und Rechner
AtlasAnalyzer führt die Logs aller Firewalls zusammen und zeigt die größten Bandbreitennutzer, nach Benutzer und nach Netzwerkadresse.
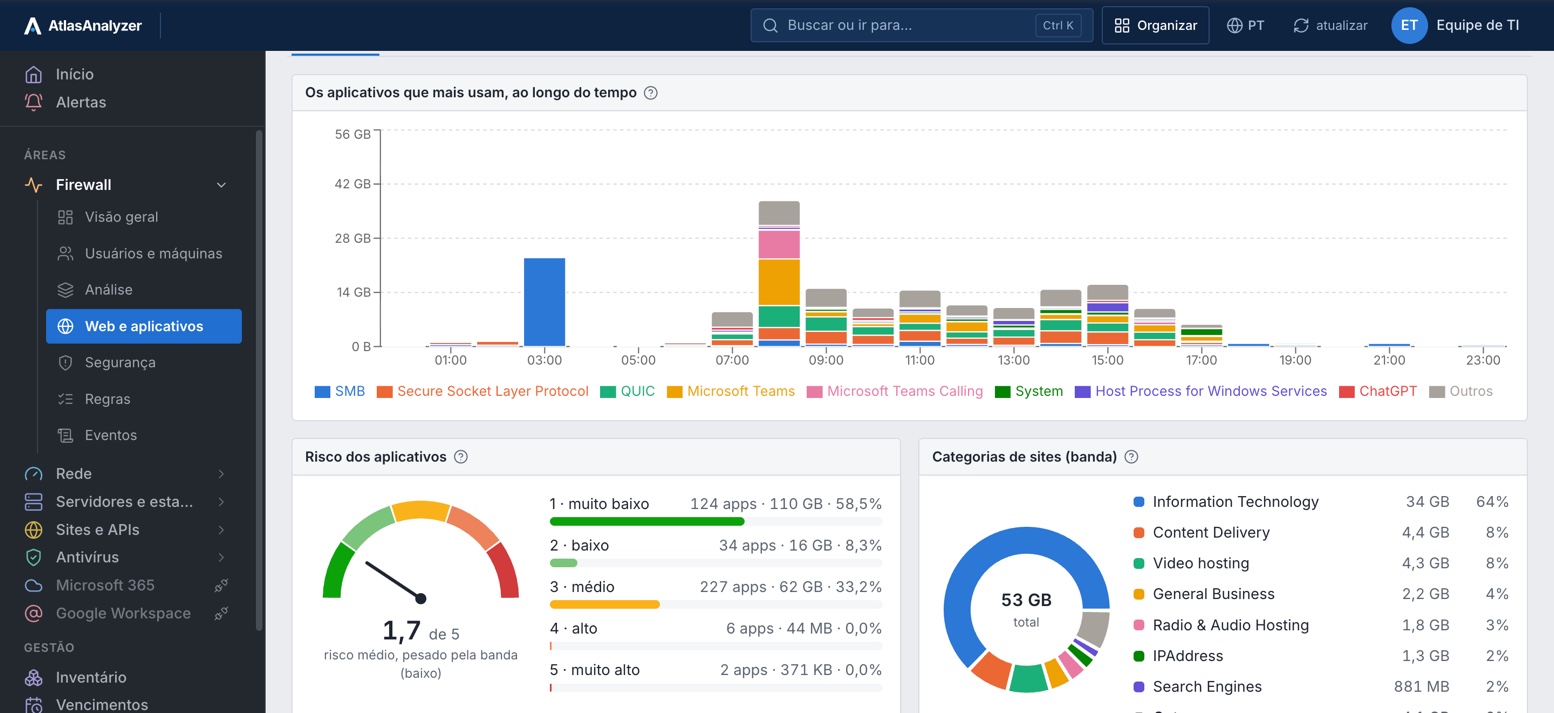
Web und Apps
Sehen Sie, wohin die Bandbreite geht: Apps im Tagesverlauf, Website-Kategorien und was die Firewall jeweils blockiert hat.
Bericht zu einer Person
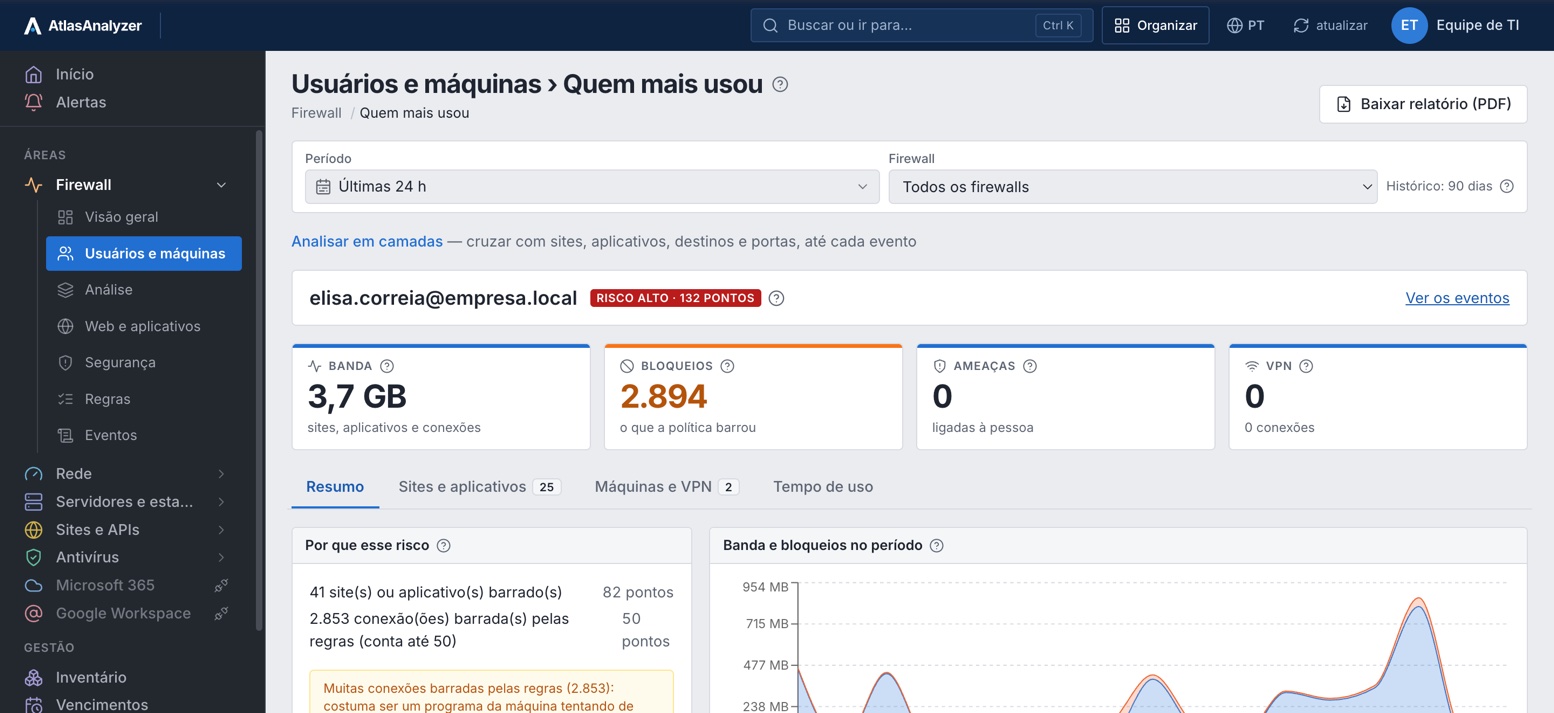
Wenn die Personalabteilung oder die Geschäftsführung fragt, ist die Antwort bereit: Bandbreite, Sperren, Websites, Apps, Rechner, VPN und Nutzungsdauer im Zeitraum.
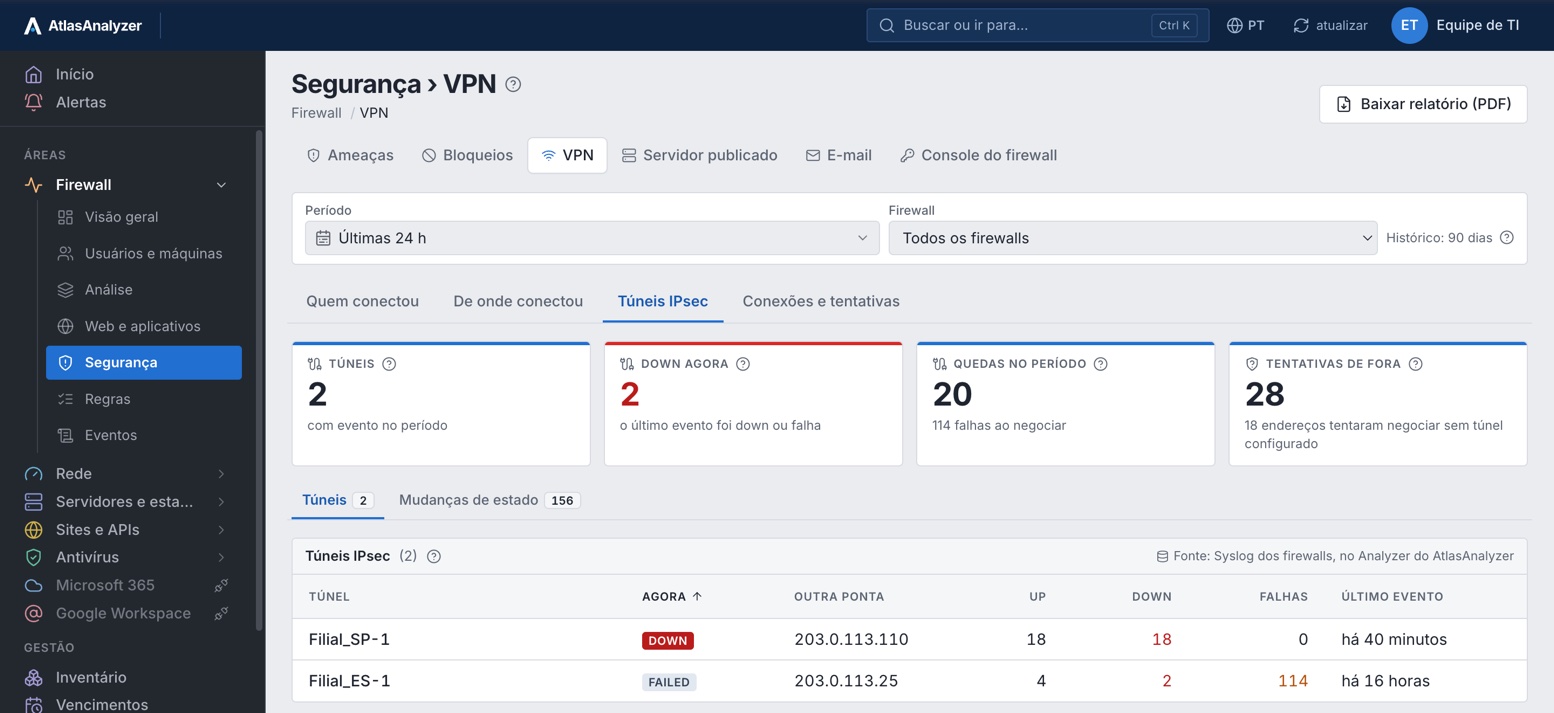
VPN
Jeder IPsec-Tunnel mit aktuellem Status, Ausfällen und Aushandlungsfehlern im Zeitraum und einem Alarm, wenn ein Tunnel down geht.
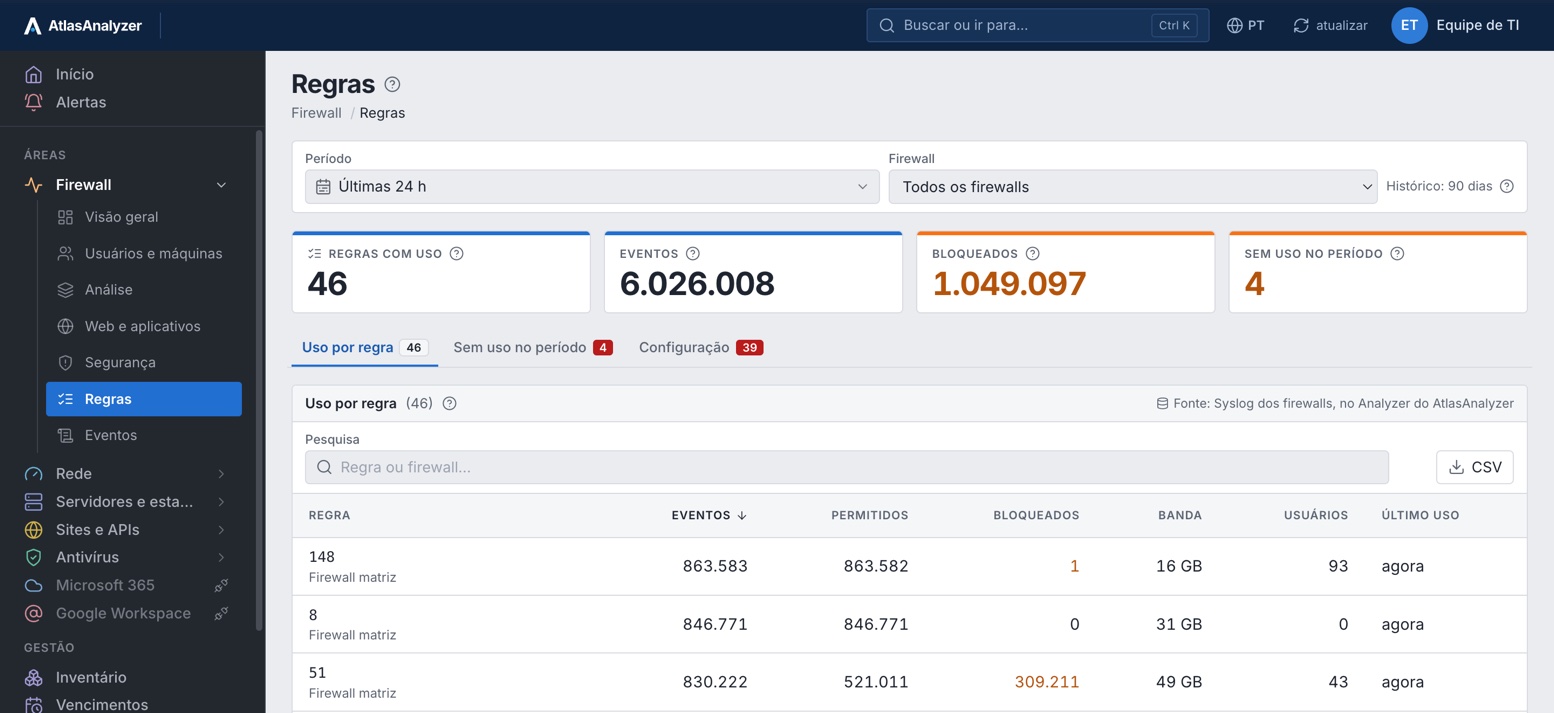
Regeln
Wie viele Ereignisse und wie viel Datenverkehr jede Regel erfasst hat, wie viel sie erlaubt und blockiert hat, und die ungenutzten Regeln.
Sehen Sie Firewall mit den Daten Ihrer Umgebung
Alles, was AtlasAnalyzer aus Log, SNMP und API Ihrer Firewall gewinnt, in 37 Funktionen.
Bandbreite nach Benutzer, Anwendung, Ziel und Schnittstelle, verglichen mit dem vorherigen Zeitraum.
Wer das Internet am meisten genutzt hat, nach Benutzer, Computer und Quelladresse.
Alles zu einem Benutzer im Zeitraum: Bandbreite, Websites, Apps, Nutzungsdauer, Computer und VPN.
Die meistbesuchten Websites und Kategorien, mit der Bandbreite jeder einzelnen und dem, was blockiert wurde.
Die Anwendungen, die die Firewall erkennt, mit der Bandbreite jeder einzelnen über den Zeitraum.
Wie viel Zeit jede Person auf jeder Website und in jeder App verbracht hat.
Heatmap von Bandbreite und Blockierungen nach Wochentag und Stunde.
Wohin der Datenverkehr geht, auf einer Karte nach Ländern.
Apps, Websites, Personen und Computer, die zum ersten Mal aufgetaucht sind.
Was IPS, Virenschutz und Webfilter erkannt haben, auf welchen Computern und woher.
Woher die Angriffe kommen, die die Firewall abgewehrt hat.
Verbindungen, die per Regel, beim Zugriff auf die Firewall selbst, als ungültiger Datenverkehr oder DoS blockiert wurden.
Unangemessene Inhalte, riskantes Surfen und Nutzung außerhalb der Arbeitszeit: wer, wo und was durchgelassen wurde.
Die genutzten Cloud-Dienste, mit dem Risiko, das der Hersteller jedem zuordnet.
Nachrichten, die den Filter der Firewall passiert haben, mit Spam, Viren und Ablehnungen.
Zugriffe auf die im Internet veröffentlichten Systeme und was die WAF der Firewall blockiert hat.
Ein Alarm, wenn Virenschutz, IPS, Webfilter oder ATP der Firewall anhält, über die API gelesen.
Wer sich verbunden hat, von wo, wie lange, wie viel Datenverkehr und die fehlgeschlagenen Versuche.
Jeder Tunnel up und down, die Ausfälle im Zeitraum und ein Alarm, wenn er ausfällt.
Verfügbarkeit jeder Internetleitung, SLA OK oder verletzt, und die Ausfälle.
Wechsel des aktiven Knotens, ausgefallener Partner und Konfiguration nicht synchron, mit Alarm.
Wer sich an der Firewall-Konsole angemeldet hat, von wo, die fehlgeschlagenen Anmeldungen und jede Änderung.
Ereignisse und Datenverkehr jeder Regel, was sie erlaubt und blockiert hat, und die ungenutzten Regeln.
Schutzdienste, Regeln, die alles erlauben oder nicht protokollieren, und die Rolle jeder Leitung, nur lesend.
Der Ablauf jeder Lizenz und die Firmware-Version, mit Alarm vor dem Ablauf.
CPU, Arbeitsspeicher, Sitzungen, Temperatur, Lüfter, Netzteile und Schnittstellen jeder Firewall.
Firewall offline, Syslog angehalten, Schnittstelle oder Tunnel down, HA, Lizenz, CPU und Temperatur, im Kanal Ihres Teams.
Von der Übersicht bis zum Ereignis: Klicken Sie auf eine Zahl, um zu sehen, wer, was und worüber.
Erstellen Sie jedes gewünschte Ranking nach jedem Logfeld.
Jede Zeile, die die Firewalls gesendet haben, mit Suche in allen Ereignissen des Zeitraums.
Als PDF, Excel oder CSV, mit fertigen Vorlagen, per E-Mail in der Sprache des Empfängers.
Der Bericht mit dem, was ISO 27001, PCI DSS und LGPD üblicherweise von der Firewall verlangen.
Wer nur ansieht, kann Benutzer als Codes statt mit Namen sehen.
Von 30 Tagen bis zu 1 Jahr Verlauf, je nach Tarif.
Die Firewall sendet ihr Log als weiteres Syslog-Ziel, über TLS oder über die Sonde im Netzwerk des Kunden.
Zustand per SNMP und Konfiguration über die API, mit Zugangsdaten nur zum Lesen.
Sophos Firewall, Fortinet FortiGate, SonicWall, pfSense und MikroTik in derselben Konsole.
Ohne Appliance und ohne Änderung der Firewall-Konfiguration: Sie erhält nur ein weiteres Syslog-Ziel.
Über die Sonde im Kundennetz oder direkt per TLS an AtlasAnalyzer.
Liest die Logzeile jedes Herstellers, zählt sie und speichert sie für die Dauer des Tarifs.
CPU, Speicher, Sitzungen, HA, Lizenzen und Tunnel, nur lesend.
Die Ansichten, das geplante PDF und Alarme: VPN down, HA, kein Log und ablaufende Lizenzen.
Was die Firewall nicht sendet, erscheint als nicht erfasst, nie als null.
Datenverkehr, Benutzer, Apps, Web, Bedrohungen, VPN und Konsole
Zustand, HA, Lizenzen und IPsec-Tunnel
Konfiguration: Schutzdienste, Schnittstellen, Regeln, WAN-Verbindungen, Tunnel und verbundene Benutzer
Datenverkehr, Benutzer, Apps, Web, Bedrohungen, VPN und Konsole
Zustand, Sitzungen, HA, Verträge und IPsec-Tunnel
System, Lizenzen, FortiSwitch, FortiAP und WLAN-Clients
Datenverkehr, Benutzer, Apps, Web, Bedrohungen, VPN und Konsole
Zustand, Verbindungen und VPN-Zuordnungen
Version und die SonicWave-Access-Points
Regeln, Verbindungen, VPN und Admin-Anmeldungen; ohne Benutzer, App oder Kategorie
Zustände, Speicher und Festplatte (pfSense)
—
Regeln mit Log, VPN und Admin-Anmeldungen; ohne App oder Kategorie
Version, Temperatur und Speicher
—
Was AtlasAnalyzer von jeder Firewall erfasst und wie Sie sie verbinden.
Nein. Die Firewall sendet ihre Logs über die Sonde, ein schlankes Programm auf einem Rechner im Netz, oder direkt per TLS an AtlasAnalyzer.
Nein. Es empfängt nur die Logs und fragt SNMP nur lesend ab; keine Regel, Richtlinie oder Einstellung wird geändert.
Je nach gebuchtem Tarif: von 30 Tagen bis 1 Jahr.
Ja. Alle erscheinen in denselben Ansichten, und der Firewall-Filter zeigt jeweils eine.
Nein. Ihre Logs enthalten keinen Benutzer, keine App und keine Website-Kategorie; sie zeigen Regeln, Verbindungen, VPN und Admin-Anmeldungen.
In einer 30-minütigen Demo zeigt Ihnen unser Team AtlasAnalyzer mit Beispieldaten der Quellen, die Sie nutzen.
