Bezahlte, ungenutzte Lizenzen
Überzählig, auf deaktivierten Konten oder seit 30 Tagen ungenutzt, bereit zur Rückholung.
Produkte Microsoft 365
Holen Sie bezahlte, ungenutzte Lizenzen zurück und sehen Sie, wer sich wo angemeldet hat, was jede Person nutzt und welche Geräte nicht konform sind.
30-minütige Demo · Ohne Kosten pro Gerät
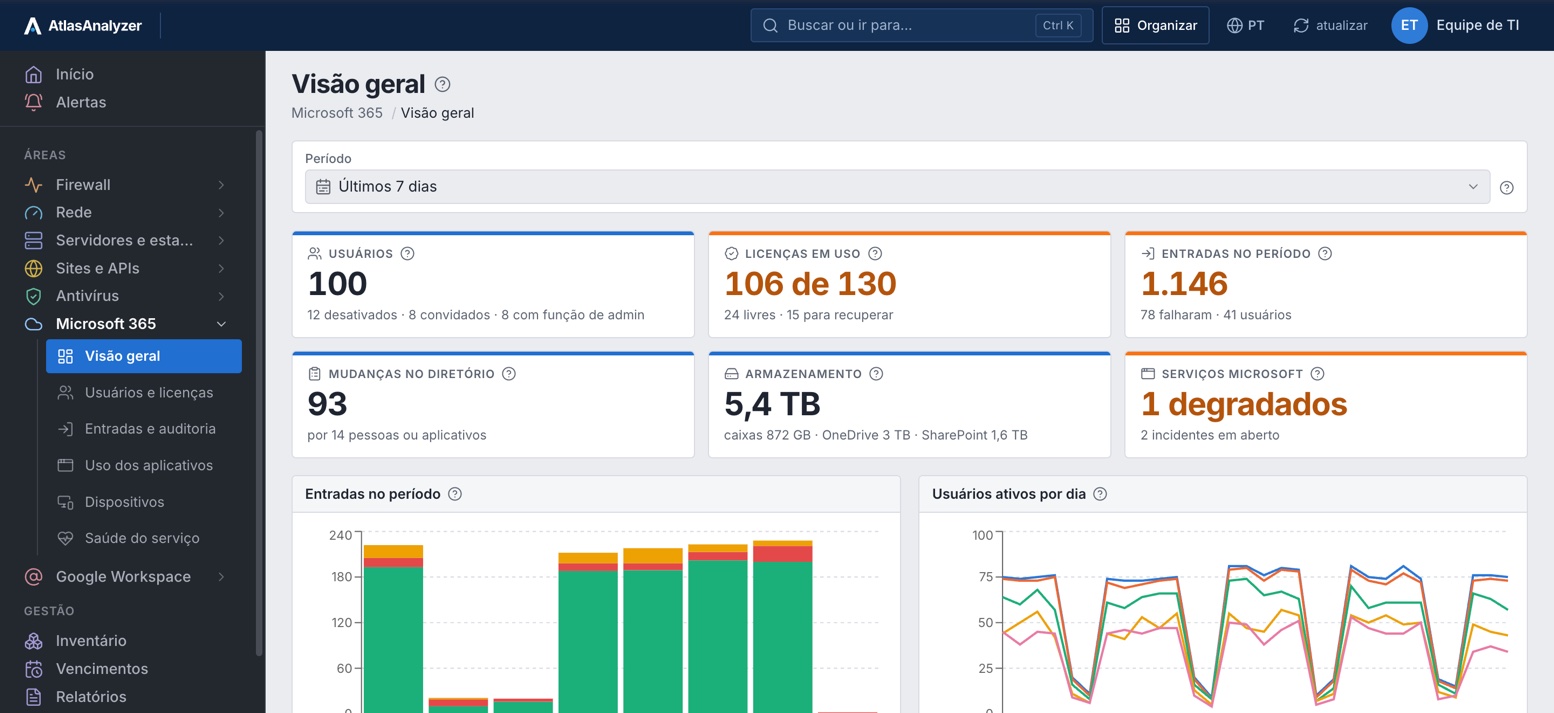
Überzählig, auf deaktivierten Konten oder seit 30 Tagen ungenutzt, bereit zur Rückholung.
Freigaben, gelöschte und heruntergeladene Dateien, gesendete E-Mails und Weiterleitungsregeln, nach Person.
E-Mail, Postfächer, OneDrive, SharePoint, Teams und Office, nach Tag und Person.
Nicht konform, unverschlüsselt und seit 90 Tagen ohne Anmeldung, wie Intune meldet.
Lizenzen
Jedes Produkt mit gekauften, genutzten, freien und gesperrten Lizenzen und einem Hinweis, wenn ein Abonnement abläuft.
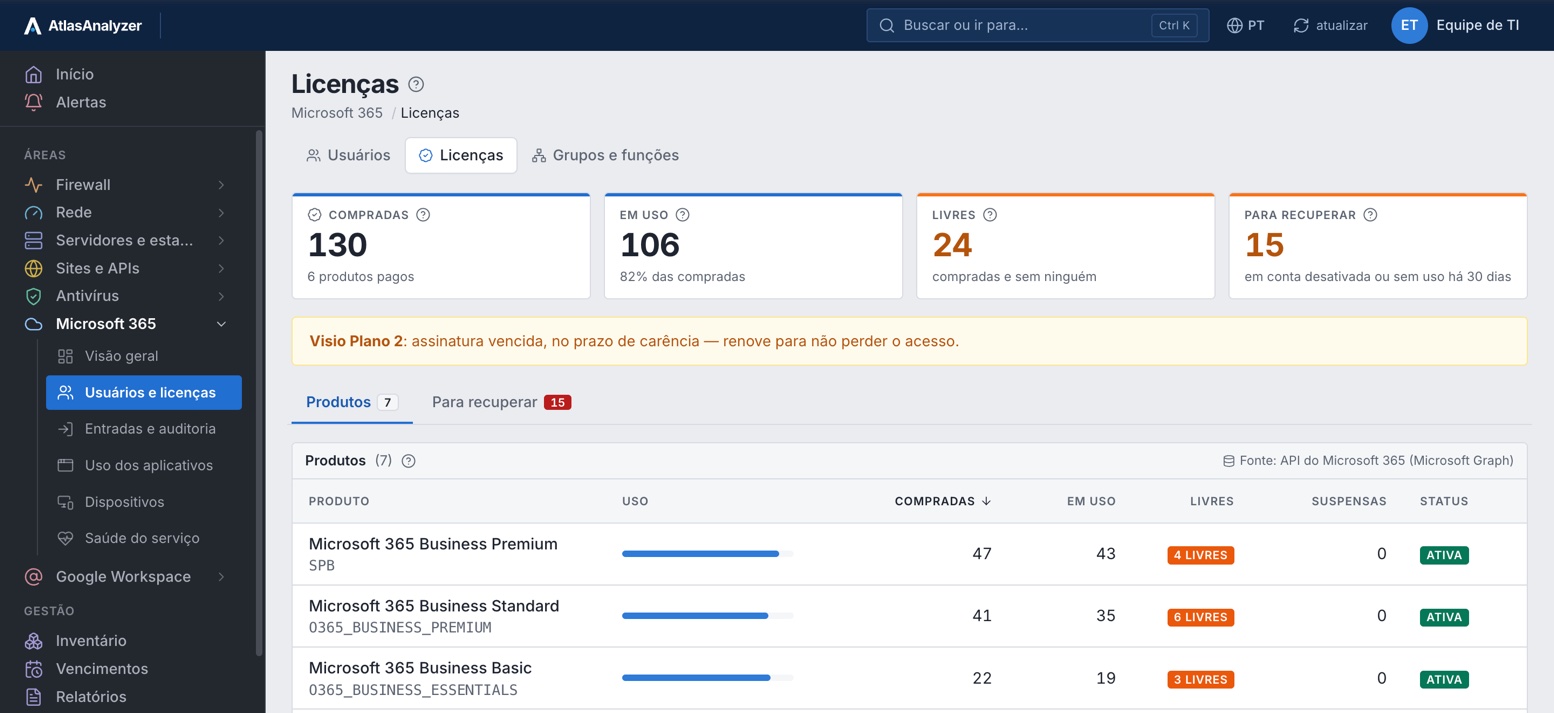
Zur Rückholung
Wer eine Lizenz auf einem deaktivierten Konto oder ohne erfasste Nutzung hat, mit Lizenz und letzter Nutzung.
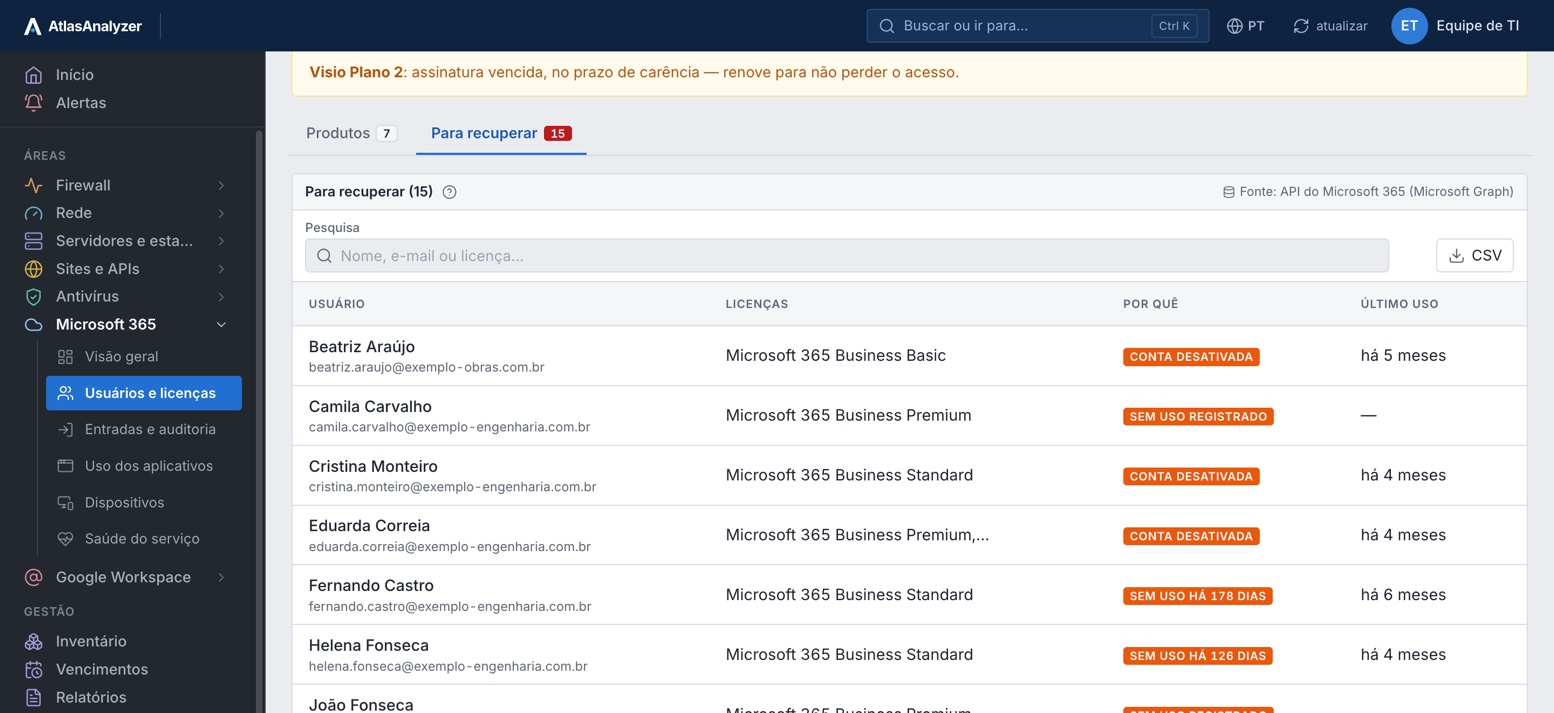
Anmeldungen
Die erfolgreichen, fehlgeschlagenen und unterbrochenen Anmeldungen des Zeitraums, die Länder und Legacy-Clients (IMAP, POP, SMTP).
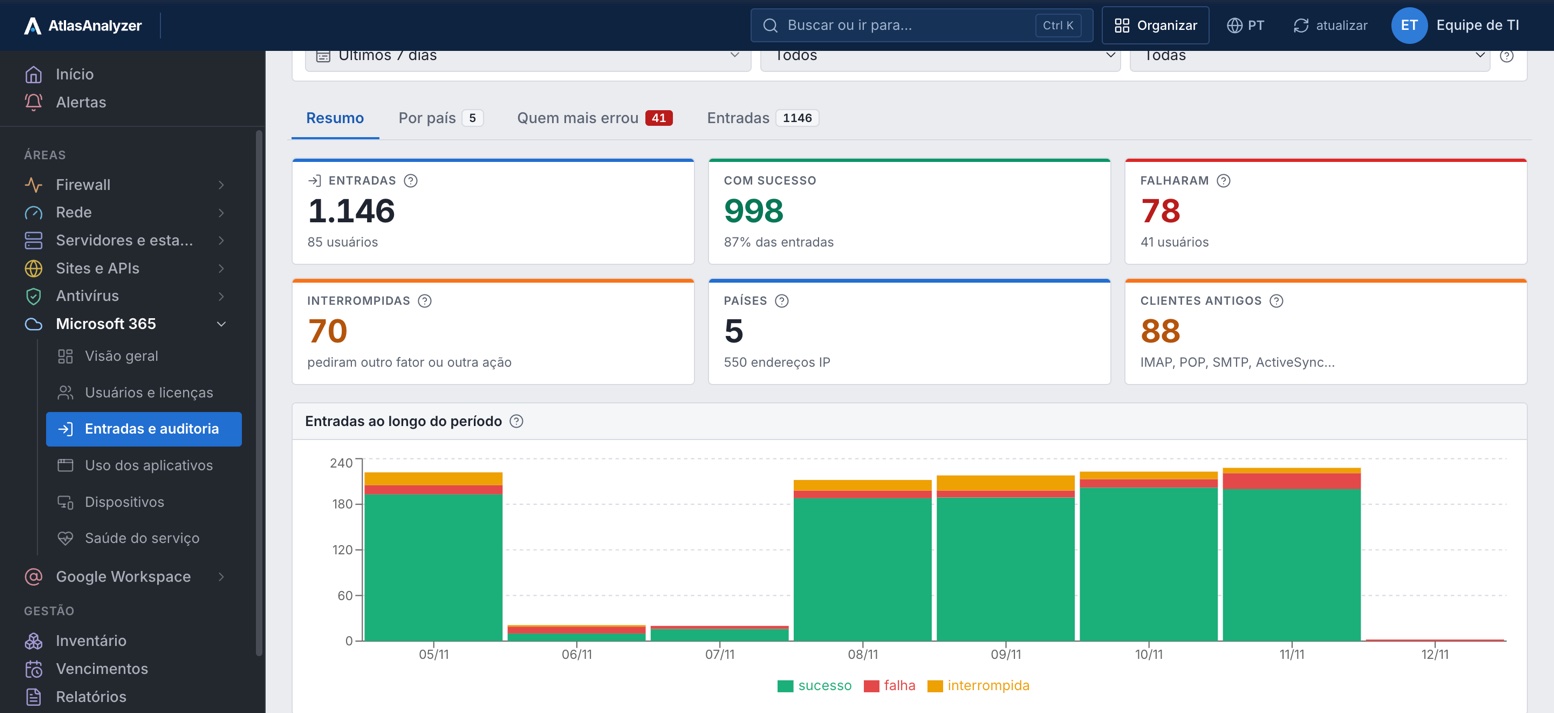
App-Nutzung
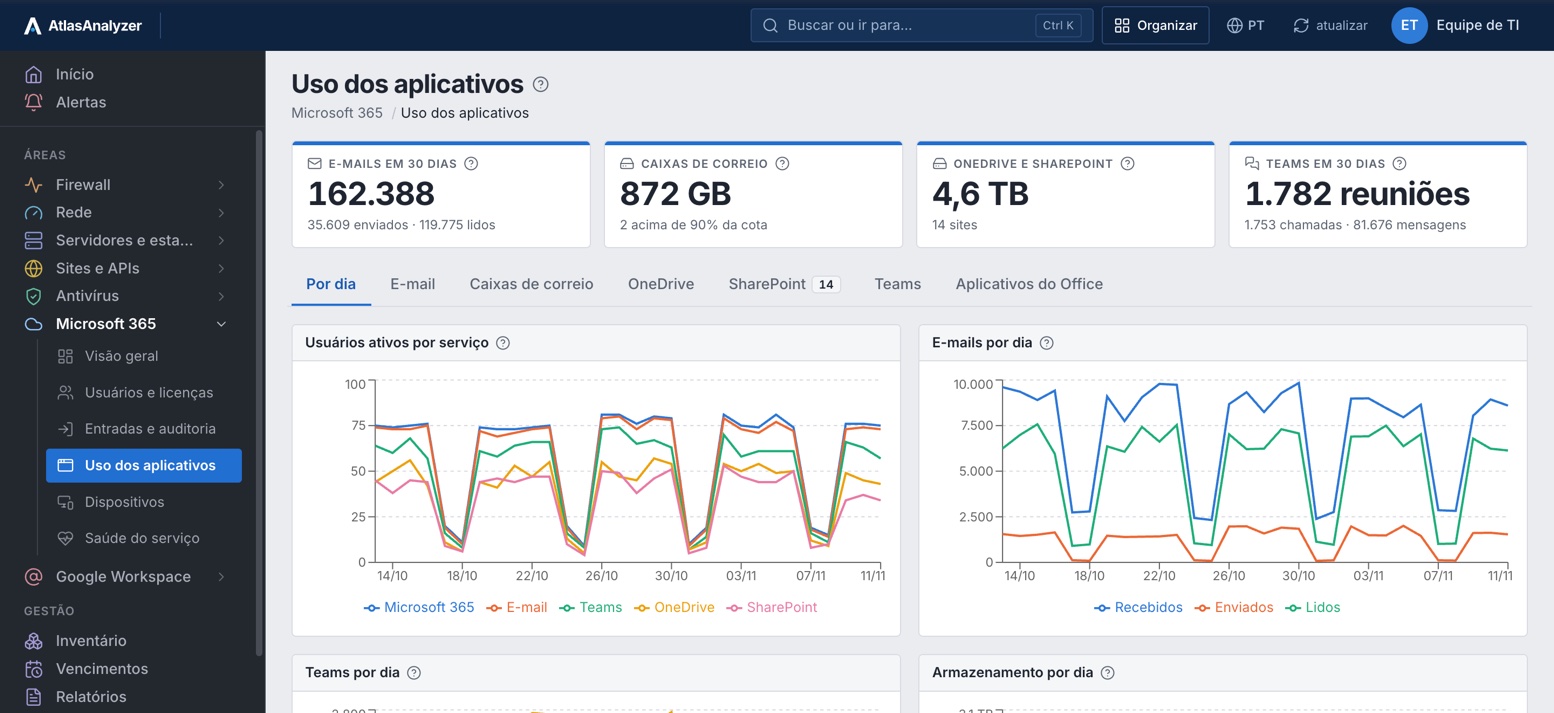
Aktive Benutzer je Dienst, E-Mails pro Tag, Teams-Besprechungen und -Anrufe sowie OneDrive- und SharePoint-Speicher.
Geräte
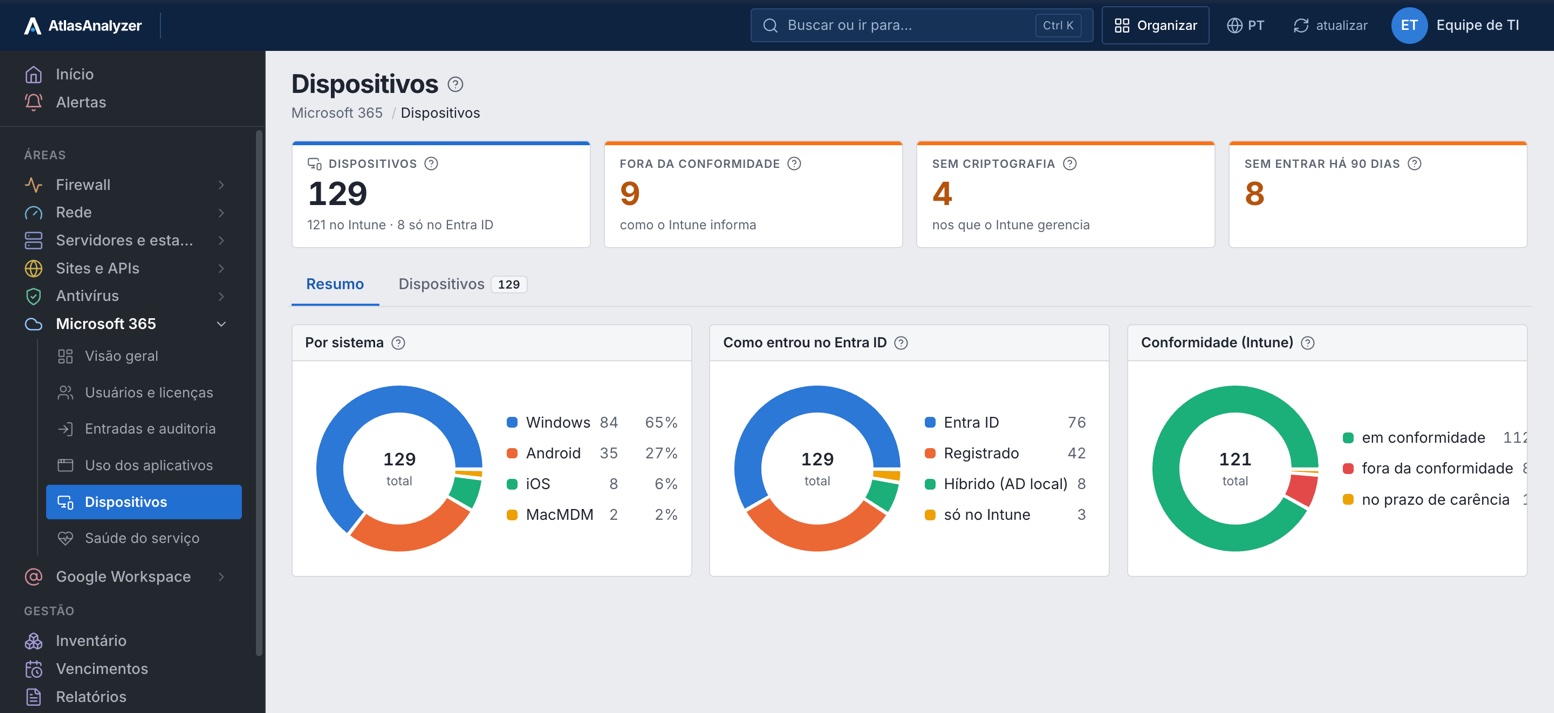
Nach Betriebssystem, nach Art des Entra-ID-Beitritts und nach der von Intune gemeldeten Konformität, mit Verschlüsselung und letzter Anmeldung.
Sehen Sie Microsoft 365 mit den Daten Ihrer Umgebung
Alles, was AtlasAnalyzer über Microsoft Graph aus Microsoft 365 liest, nur lesend, in 25 Funktionen.
Jedes Konto mit Lizenzen, Rollen, letzter Anmeldung und Nutzung jedes Dienstes.
Was gekauft wurde und wie viel genutzt wird, Produkt für Produkt.
Überzählige Lizenzen und solche auf deaktivierten oder ungenutzten Konten, bereit zur Rückholung.
Wer sich lange nicht angemeldet hat, zur Überprüfung.
Gruppen, Teams-Teams, Administratorrollen mit ihren Inhabern, Domains und die Synchronisierung mit dem lokalen AD.
Wer sich angemeldet hat, von wo, über welche App und welches Gerät, und die fehlgeschlagenen Anmeldungen mit Grund.
Konten, Gruppen, Lizenzen, Rollen, Apps und Richtlinien, die erstellt, geändert oder gelöscht wurden, und von wem.
Anmeldungen und Audit werden für die Dauer des Tarifs gespeichert, von 30 Tagen bis 1 Jahr.
Was in SharePoint und OneDrive freigegeben wurde, von wem und mit wem: anonymer Link, externer Gast oder das ganze Unternehmen.
Die Dateien, die externe Gäste und Personen mit dem anonymen Link geöffnet haben.
Gelöschte, wiederhergestellte, heruntergeladene, verschobene und umbenannte Dateien und Ordner, nach Person und Website.
Wer sie gesendet hat, an wen, der Betreff und ob sie zugestellt wurde, einschließlich dessen, was das Unternehmen verlassen hat.
Im Zeitraum erstellte Posteingangsregeln und Weiterleitungen sowie die heute aktiven Regeln, die E-Mails nach außen senden.
Konfigurationsänderungen, geöffnete Postfächer anderer Personen, Inhaltssuchen (eDiscovery) und Aktionen in Intune.
Wer Copilot genutzt hat und was er herangezogen hat, sowie erstellte, exportierte oder freigegebene Flows, Berichte und Formulare.
Alles, was eine Person getan hat, in ihrem Profil und im Austrittsbericht, als PDF oder Excel.
E-Mail-Aktivität und die Größe jedes Postfachs.
Speicher und Aktivität in jedem OneDrive und jeder SharePoint-Website.
Teams-Aktivität und wer welche Office-App nutzt, nach Tag und Person.
Betriebssystem, Benutzer, die von Intune gemeldete Konformität, Verschlüsselung und letzte Anmeldung jedes Geräts.
Wie es jedem Microsoft-Dienst gerade geht und die offenen Vorfälle.
Die Hinweise von Microsoft zu bevorstehenden Änderungen der Umgebung.
Lizenzen, Benutzer, Konten ohne Anmeldung und Dienststatus mit Vorfällen, als PDF oder Excel.
Eine App im Entra ID des Kunden, mit reinen Leseberechtigungen und ohne Schreibmethoden.
Was Graph ablehnt, wegen Berechtigungen oder Tarif, erscheint als nicht erfasst, mit Handlungshinweis.
Über Microsoft Graph, mit einer App im Entra ID des Kunden und nur Leseberechtigungen.
In Entra ID, mit den in der Ansicht aufgeführten Leseberechtigungen.
Unter Einstellungen › Integrationen; das Geheimnis wird verschlüsselt gespeichert.
Was Graph ablehnt, erscheint als nicht erfasst, mit Handlungshinweis.
Die Ansichten, CSV-Listen und der Microsoft-365-Bericht als PDF oder Excel.
Über Microsoft Graph und das einheitliche Überwachungsprotokoll: bei E-Mails Betreff und Empfänger, bei Dateien Name und Website.
Konten, Lizenzen, Gruppen, Teams, Administratorrollen, Domains und Synchronisierung mit dem lokalen AD
Directory.Read.All
Wer sich angemeldet hat, von wo, über welche App, und was sich im Verzeichnis geändert hat
AuditLog.Read.All
E-Mail, Postfächer, OneDrive, SharePoint, Teams und Office, mit 1 bis 2 Tagen Verzögerung durch Microsoft
Reports.Read.All
Betriebssystem, Benutzer, Konformität, Verschlüsselung und letzte Anmeldung
DeviceManagementManagedDevices.Read.All
Microsoft-Vorfälle und Hinweise aus dem Nachrichtencenter
ServiceHealth.Read.All, ServiceMessage.Read.All
Freigaben, Dateien, E-Mail, Regeln, Administration, Copilot und Teams, aus dem einheitlichen Überwachungsprotokoll
ActivityFeed.Read (Office 365 Management API)
Absender, Empfänger, Betreff, Größe und Zustellung, aus der Nachrichtenablaufverfolgung
ExchangeMessageTrace.Read.All
Die Posteingangsregeln jeder Person, wie sie heute sind
MailboxSettings.Read
Was Administratoren an Geräten und Richtlinien getan haben
DeviceManagementApps.Read.All
Ja. Die Überwachung zeigt, was jede Person freigegeben, gelöscht, heruntergeladen und per E-Mail gesendet hat, welche Regeln sie erstellt hat und was sie als Administrator getan hat, gefiltert nach Person, Website und Zeitraum, dazu der Austrittsbericht.
Ja: wer sie gesendet hat, an wen, der Betreff, die Größe und ob sie zugestellt wurde, aus der Nachrichtenablaufverfolgung von Exchange Online.
Nein. Die App hat nur Leseberechtigungen und der Connector hat keine Schreibmethoden.
Es liest die Nutzungsberichte, das Überwachungsprotokoll und die Nachrichtenablaufverfolgung, mit Dateinamen und E-Mail-Betreffs. E-Mail-Texte und Dateiinhalte bleiben in Microsoft 365.
Microsoft veröffentlicht Nutzungsberichte mit 1 bis 2 Tagen Verzögerung, und AtlasAnalyzer zeigt, was bereits veröffentlicht ist.
Der abgelehnte Teil erscheint als nicht erfasst, mit der zu erteilenden Berechtigung; der Rest läuft weiter.
In AtlasAnalyzer Analytics.
In einer 30-minütigen Demo zeigt Ihnen unser Team AtlasAnalyzer mit Beispieldaten der Quellen, die Sie nutzen.
