Quién está desprotegido
Protección mala o sospechosa, equipos sin comunicar y con amenaza activa, en una pantalla.
Productos Antivirus
Los equipos sin comunicar, desactualizados o con amenazas aparecen en el mismo informe que el firewall, sin abrir otra consola.
Demostración de 30 minutos · Sin cobro por equipo
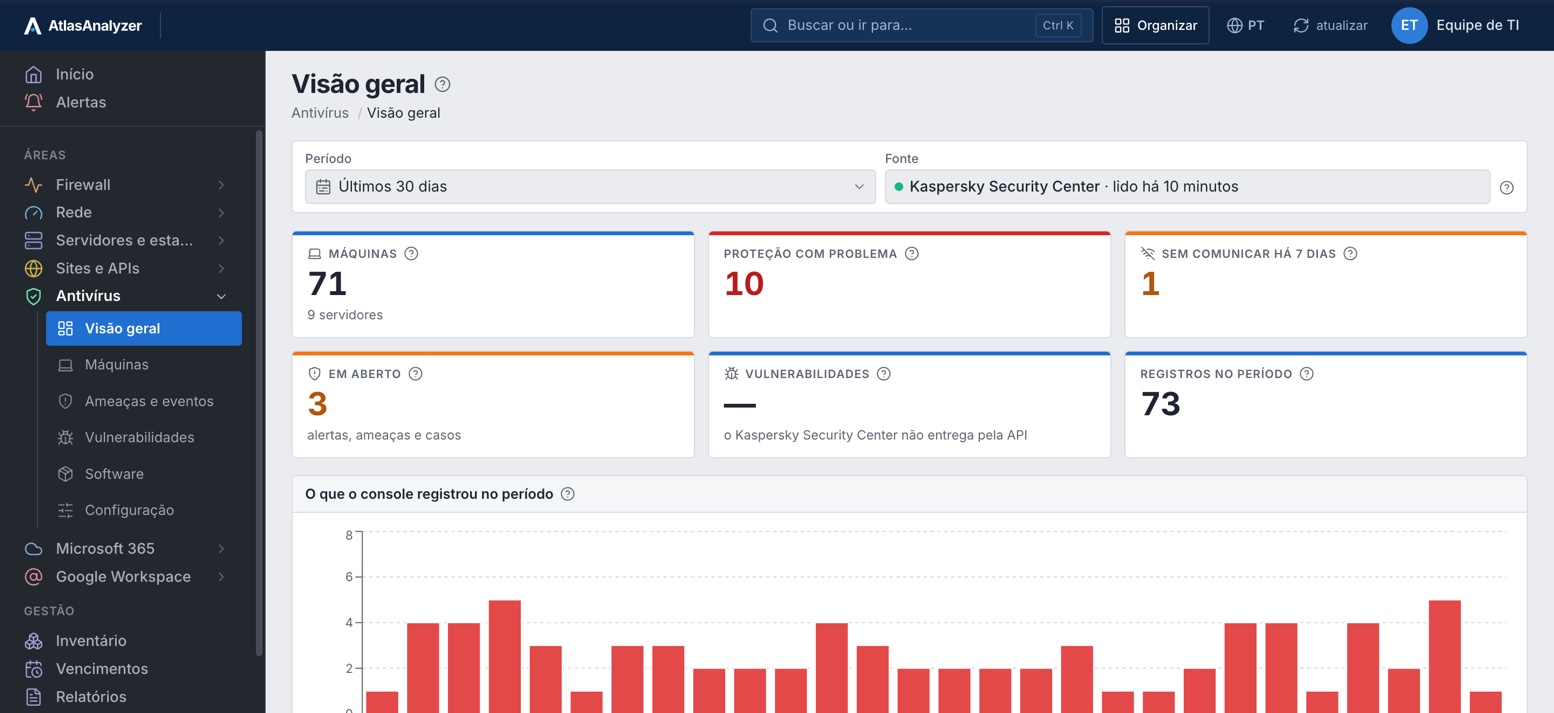



Protección mala o sospechosa, equipos sin comunicar y con amenaza activa, en una pantalla.
Amenazas, alertas, casos de MDR y eventos del período, con búsqueda en todo.
Sophos, Capture Client, Bitdefender y Kaspersky en el mismo formato.
El antivirus en el mismo informe del firewall y del entorno, en PDF.
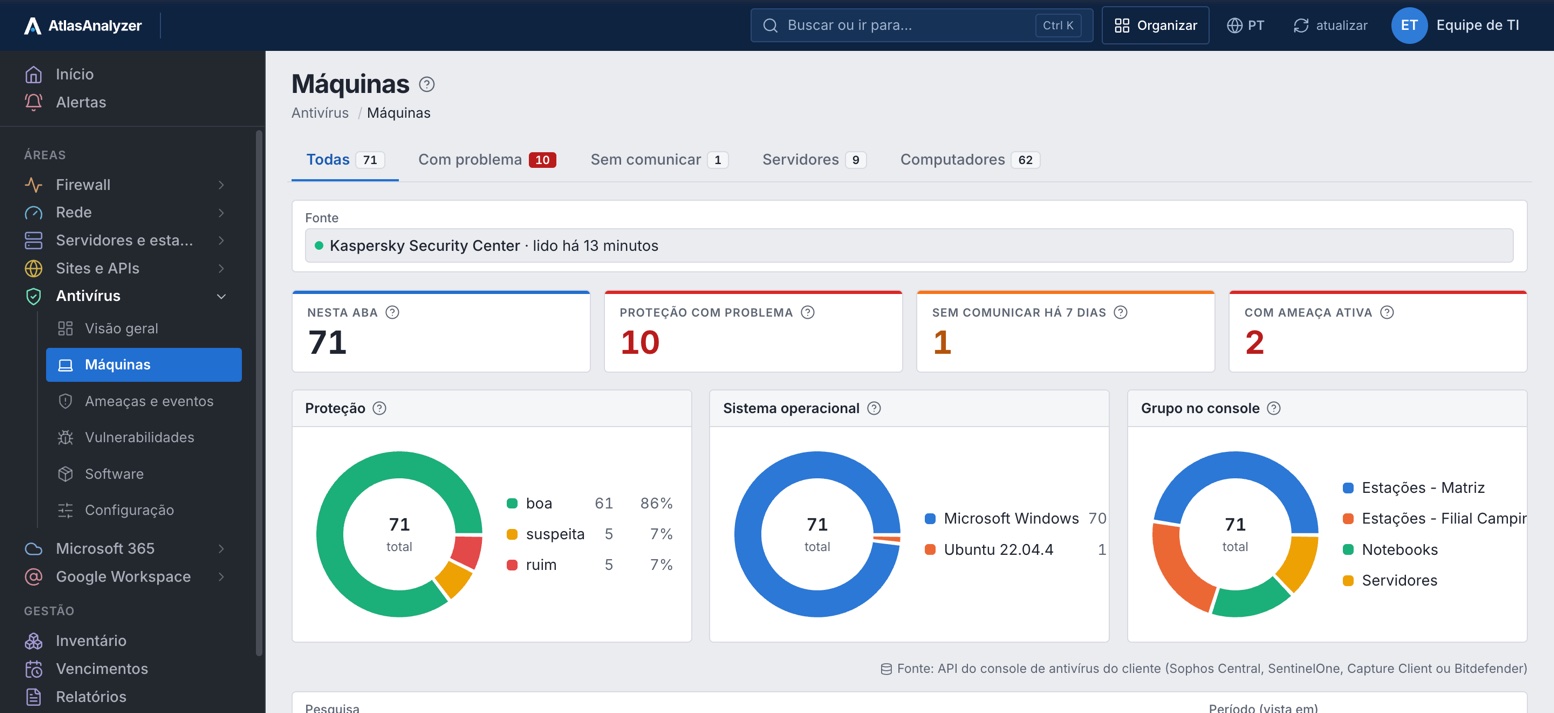
Equipos
Cuántos tienen protección buena, sospechosa o mala, quién no comunica hace días y quién tiene amenaza activa, por sistema y por grupo de la consola.
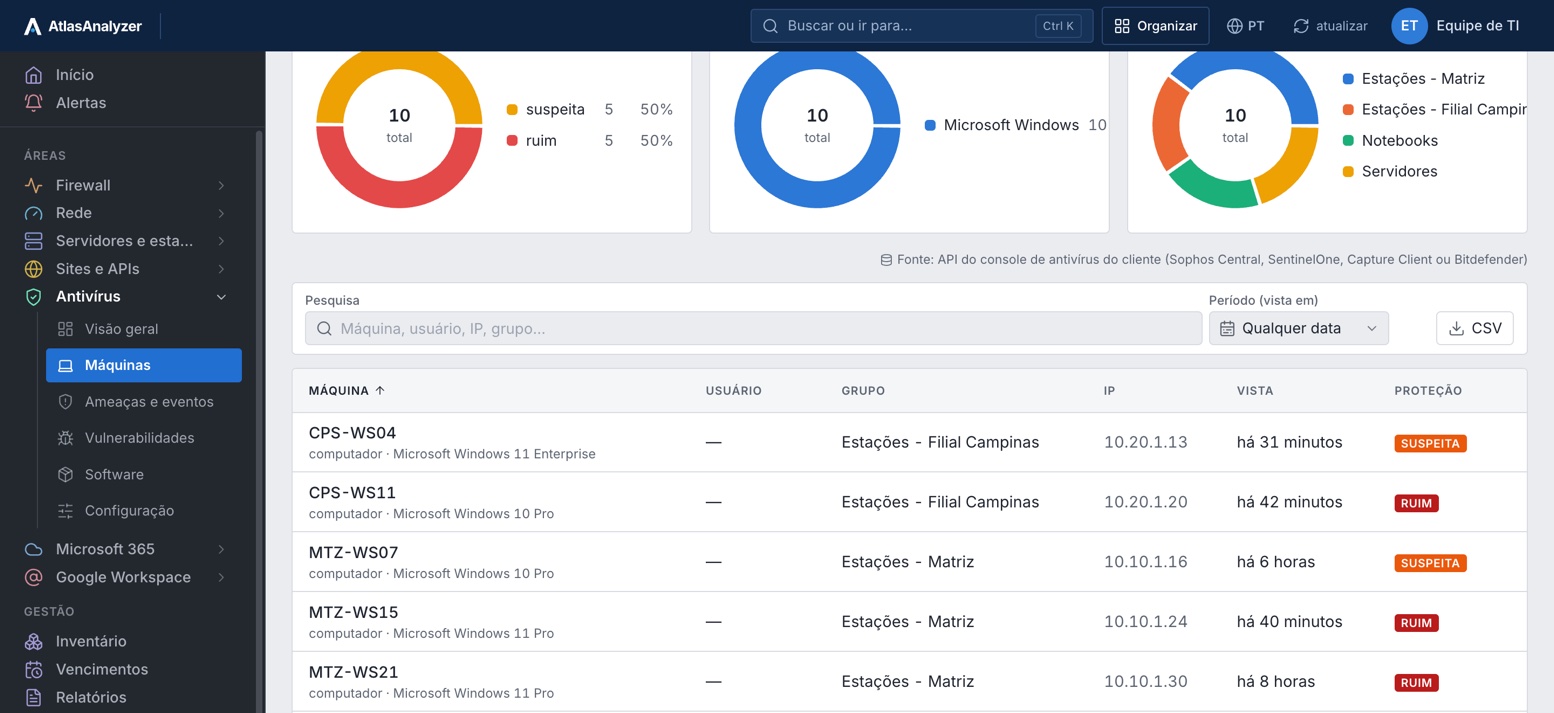
Con problemas
Solo los equipos con protección sospechosa o mala, con el grupo, la IP y cuándo la consola los vio por última vez.
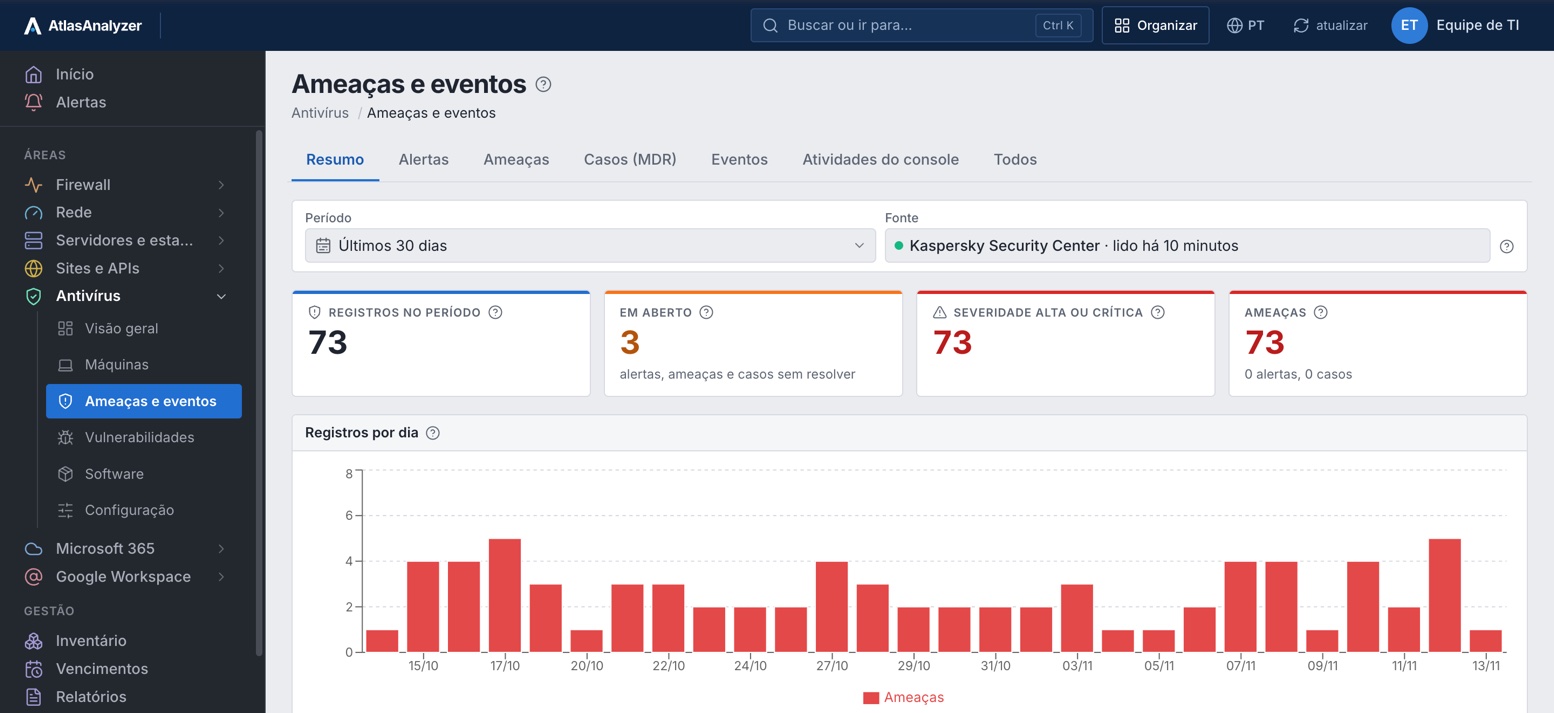
Amenazas y eventos
Los registros por día, lo que está abierto y la severidad que dio el fabricante, guardados por el plazo del plan.
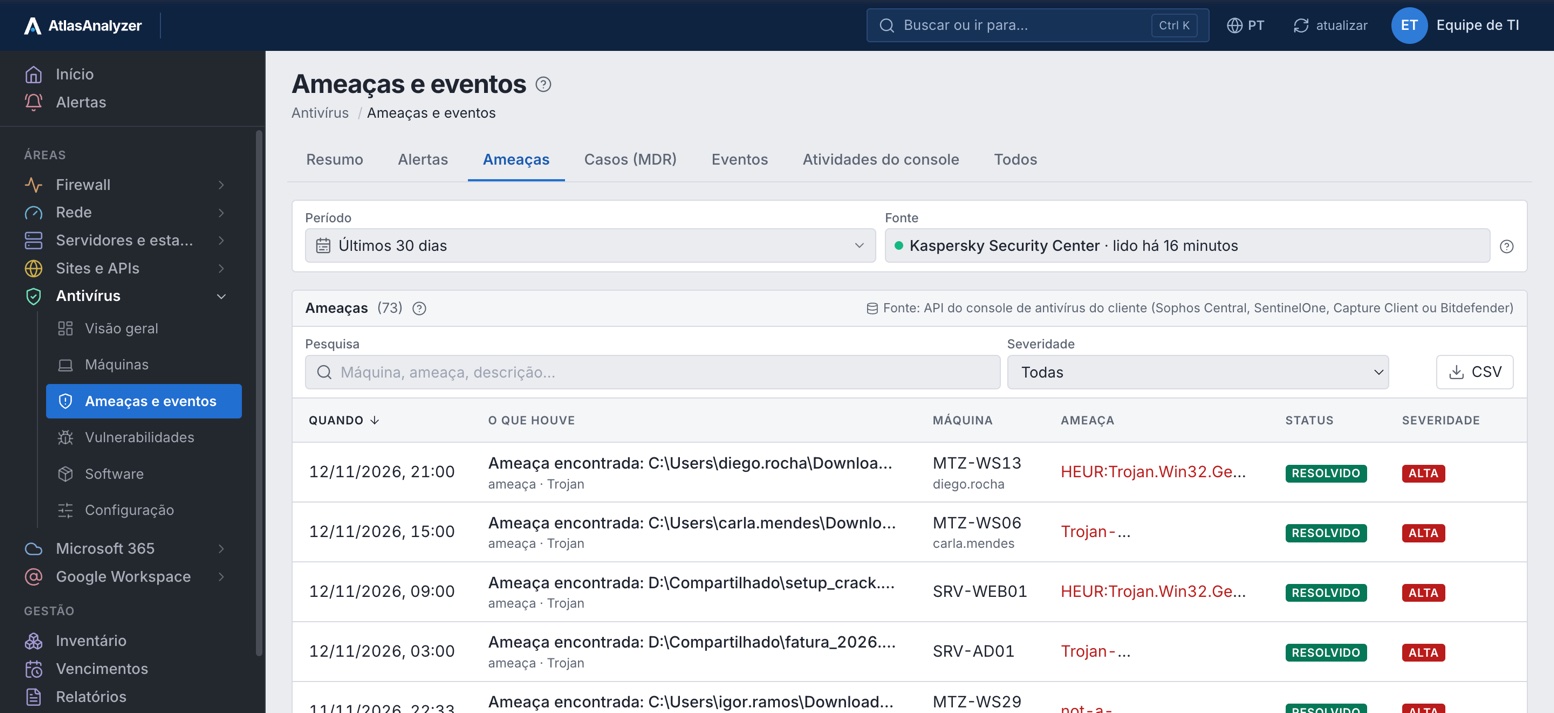
Amenazas
Cuándo, dónde se encontró, el nombre que le da el fabricante, si se resolvió y la severidad.
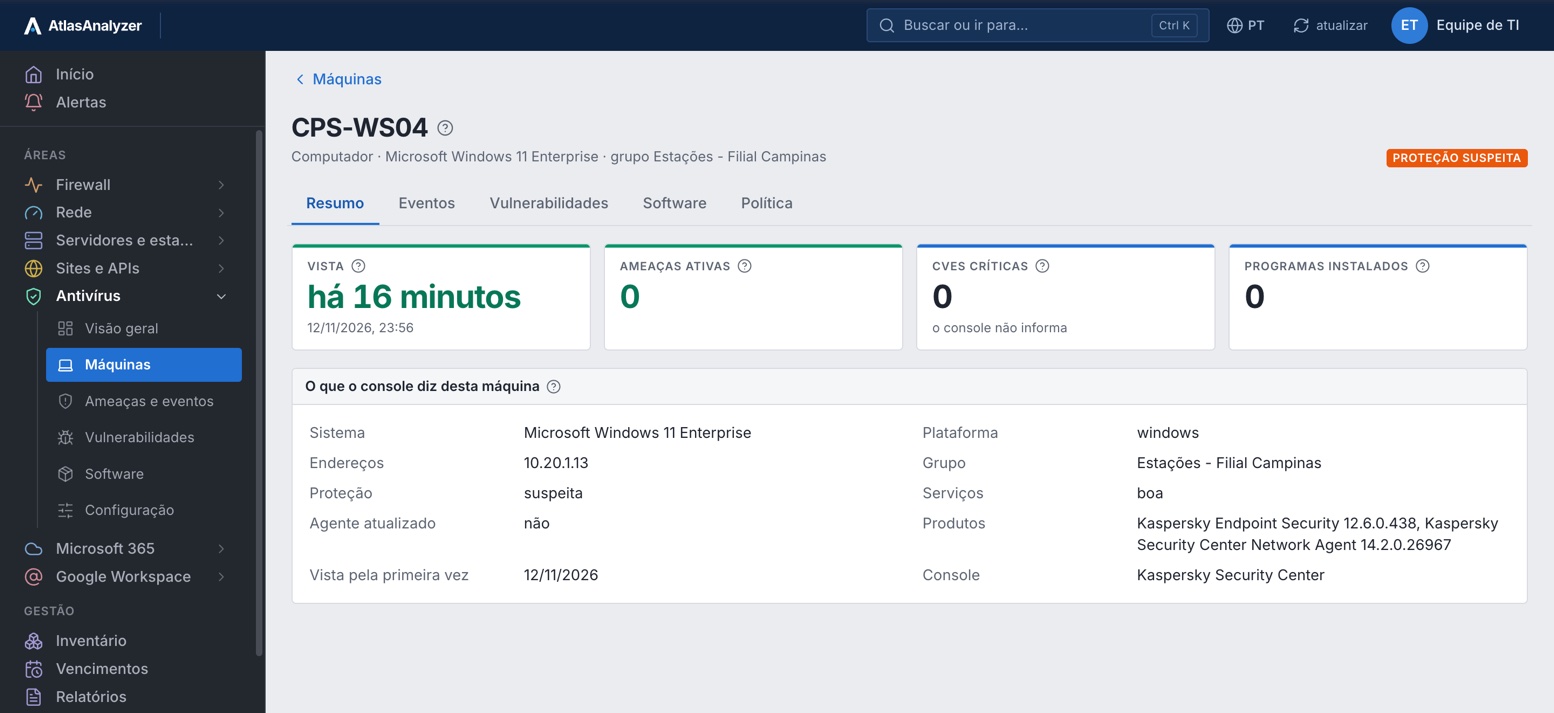
Detalles del equipo
El sistema, las direcciones, el grupo, la protección, si el agente está actualizado y los productos instalados, con sus eventos.
Vea Antivirus con los datos de su entorno
Todo lo que AtlasAnalyzer trae de la API de la consola de su antivirus, en 19 funciones.
Equipos protegidos, con problemas y sin comunicar, con la versión y la última comunicación de cada uno.
La protección en tiempo real, la antigüedad de las bases y el último análisis completo de cada equipo, cuando la consola lo informa.
Quién tiene el agente o las bases desactualizados y quién está fuera de la política estándar.
Los equipos separados por tipo, con el sistema, las IP y el grupo de cada uno.
Los eventos, las vulnerabilidades, el software y la política de cada equipo.
Lo que la consola registró: alertas, amenazas encontradas y lo que quedó sin tratar.
Los casos del servicio gestionado de Sophos, con el detalle que da la consola.
Cada evento que la consola registró en el período, con búsqueda y el detalle de cada uno.
Lo que cambió en la consola del antivirus y quién lo cambió.
Las CVE que la consola encontró en las aplicaciones instaladas, por severidad, aplicación y equipo.
Los programas instalados en cada equipo, en cuántos y en qué versiones.
Las políticas aplicadas, incluidas las de control de firewall y de dispositivos, y los equipos fuera de la estándar.
Las exclusiones y las listas de bloqueo configuradas en la consola, para revisar.
La verificación de salud de la cuenta de Sophos, con lo que señala en cada ítem.
Por la API, con la credencial de lectura del cliente; el Data Lake (XDR y MDR) con una segunda credencial, opcional.
Por la API de la consola, con el motor SentinelOne: equipos, protección, versiones y amenazas.
Por la API, con clave de lectura, incluida la clave de partner (MSP) con la empresa de cada cliente.
Por la KSC Open API, con cuenta de solo lectura, incluido el servidor virtual de cada cliente del MSP.
Ninguna acción en la consola: no crea tareas, no mueve equipos y no cambia políticas.
Por la API de la consola, con una credencial de solo lectura: nada se instala en los equipos.
En la consola del antivirus, con el paso a paso en pantalla.
En Configuración › Integraciones; la credencial queda cifrada.
Equipos, protección y eventos, en el mismo formato para todos los fabricantes.
Las pantallas, las listas en CSV y el informe en PDF.
Lo que la consola no entrega por la API aparece como no recolectado, nunca como cero.
Equipos, salud de la protección, versiones y grupos
Eventos, alertas y casos de MDR y XDR
Políticas, exclusiones, bloqueos, salud de la cuenta y software, por el Data Lake
Equipos, protección y versiones, con el motor SentinelOne
Amenazas, alertas de detección y actividades de la consola
Vulnerabilidades (CVE) y software instalado
Equipos, sistema, IP, protección y agente
Amenazas en cuarentena
Clave de partner (MSP) con la empresa de cada cliente
Equipos, tiempo real, bases, último análisis, versiones y grupo
Amenazas encontradas y no tratadas
El servidor virtual de cada cliente del MSP
No. Todo viene de la API de la consola del antivirus que usted ya usa.
No. Solo lee: no crea tareas, no mueve equipos y no cambia políticas.
Sí. La clave de partner de Bitdefender y el servidor virtual de Kaspersky separan a cada cliente.
No. Cada consola entrega una parte por la API; la tabla de arriba dice qué viene de cada una.
En AtlasAnalyzer Analytics.
En una demostración de 30 minutos, nuestro equipo le muestra AtlasAnalyzer con datos de ejemplo de las fuentes que usted usa.
