Licença paga sem uso
Sobrando, em conta desativada ou sem uso há 30 dias, pronta para recuperar.
Produtos Microsoft 365
Recupere as licenças pagas sem uso e veja quem entrou, de onde, o que cada um usa e quais dispositivos estão fora da conformidade.
Cancele quando quiser · Sem cobrança por equipamento · Teste grátis de 7 dias, sem cartão
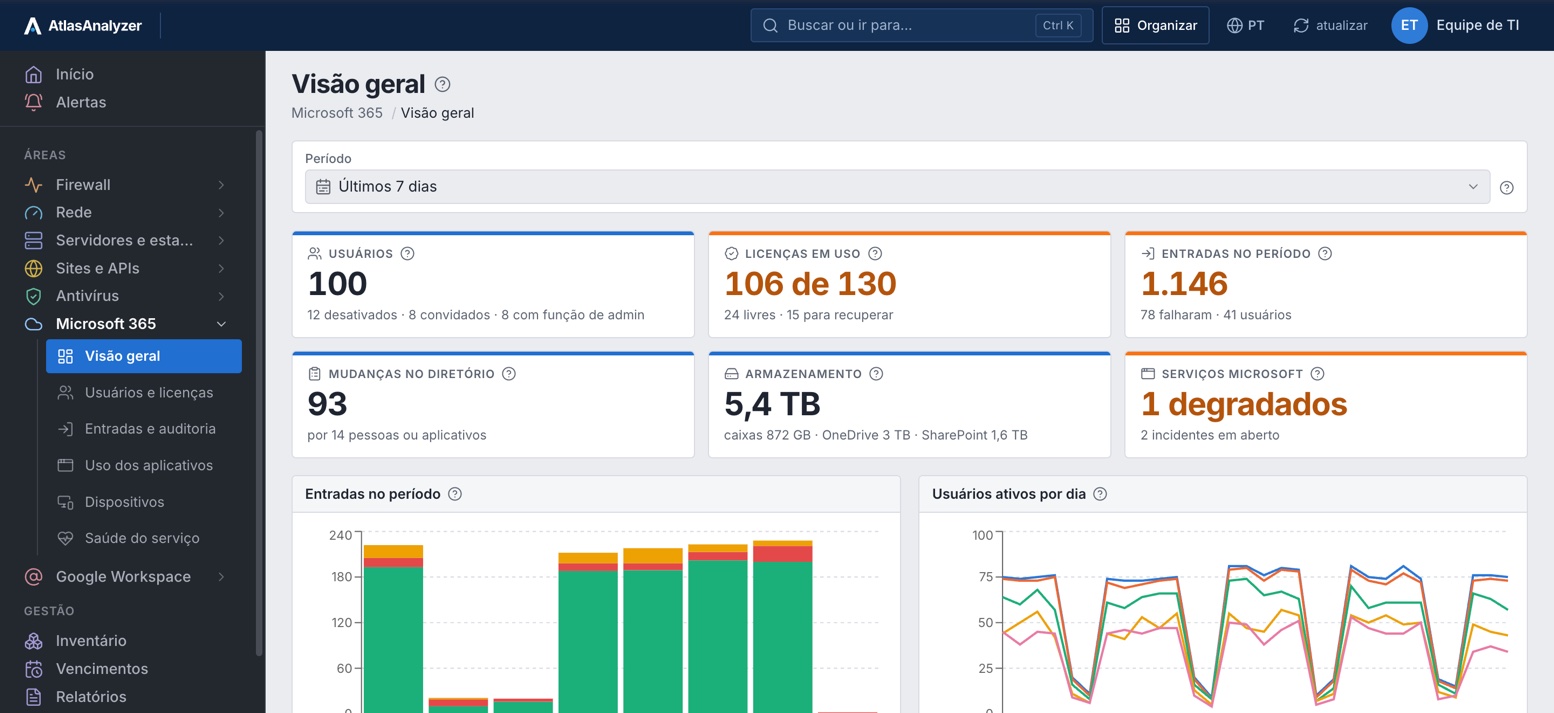
Sobrando, em conta desativada ou sem uso há 30 dias, pronta para recuperar.
Compartilhamentos, arquivos excluídos e baixados, e-mails enviados e regras de encaminhamento, por pessoa.
E-mail, caixas de correio, OneDrive, SharePoint, Teams e Office, por dia e por pessoa.
Fora da conformidade, sem criptografia e sem entrar há 90 dias, como o Intune informa.
Licenças
Cada produto com as licenças compradas, em uso, livres e suspensas, e o aviso quando uma assinatura vence.
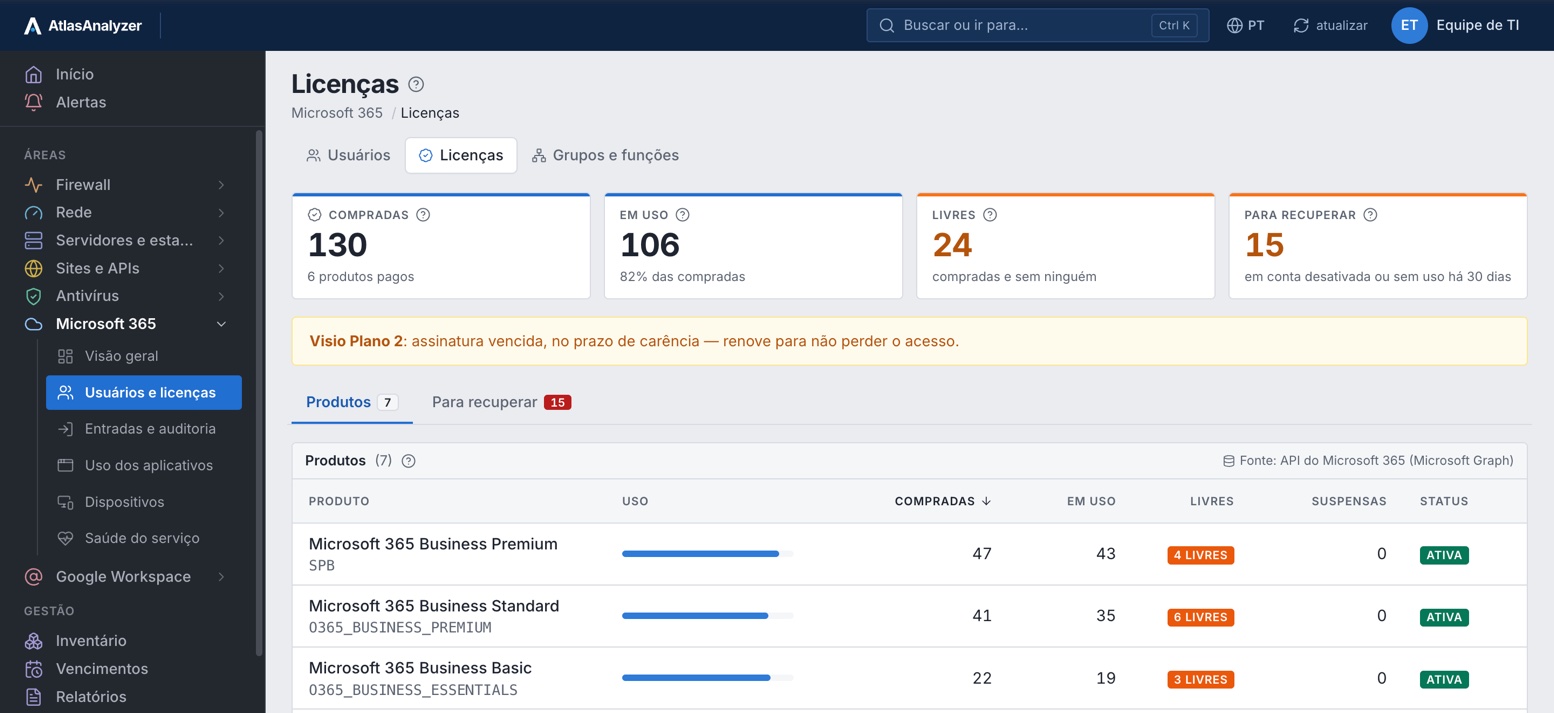
Para recuperar
Quem tem licença e está com a conta desativada ou sem uso registrado, com a licença e o último uso.
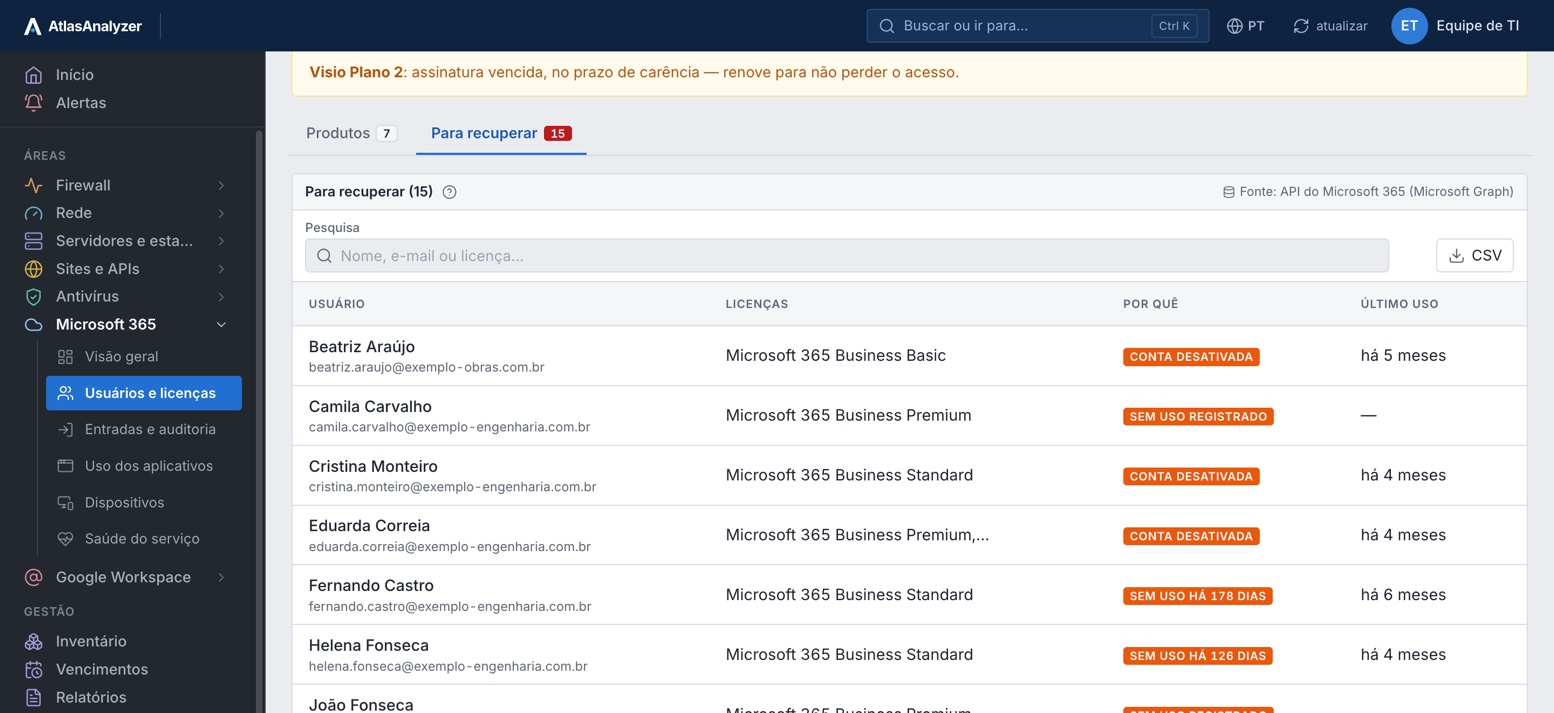
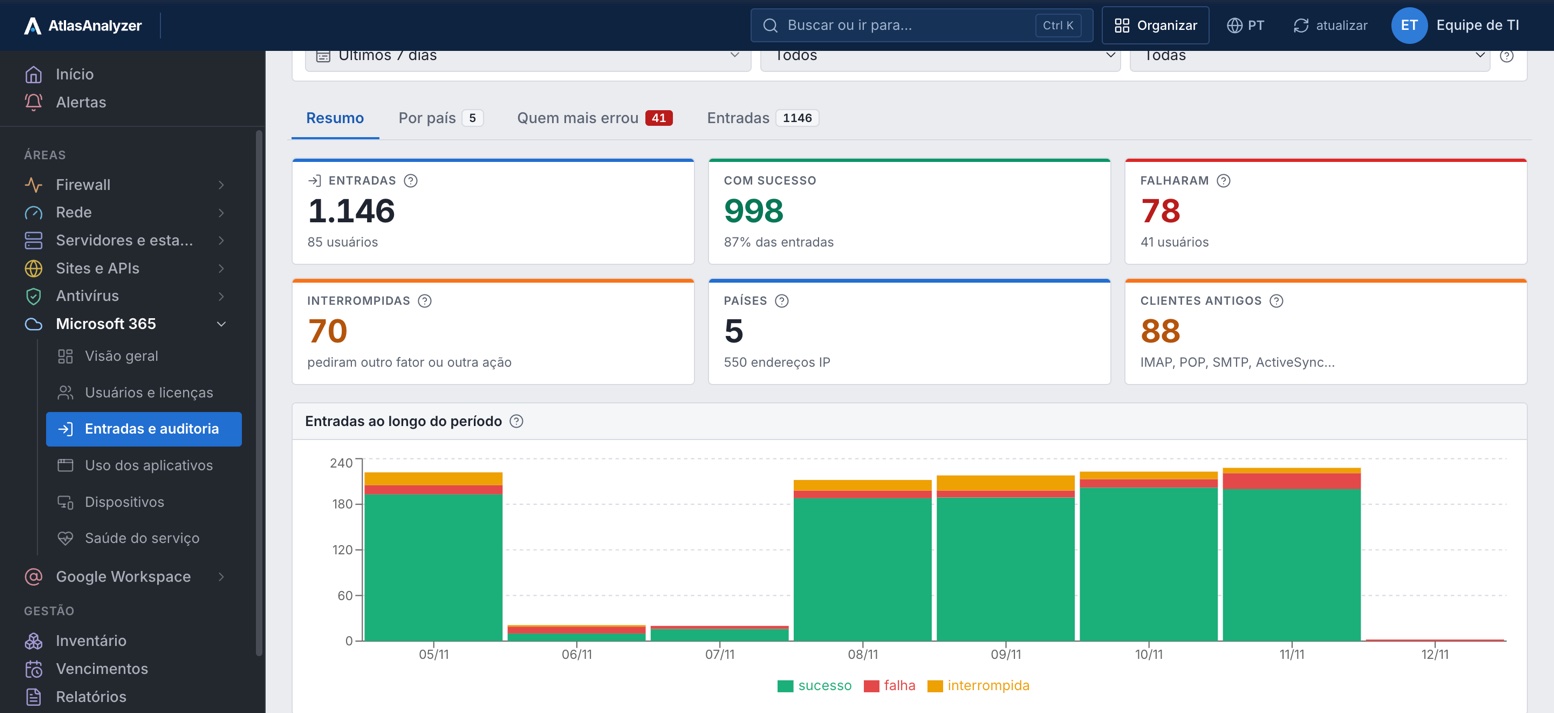
Entradas
As entradas do período com sucesso, que falharam e interrompidas, os países e os clientes antigos (IMAP, POP, SMTP).
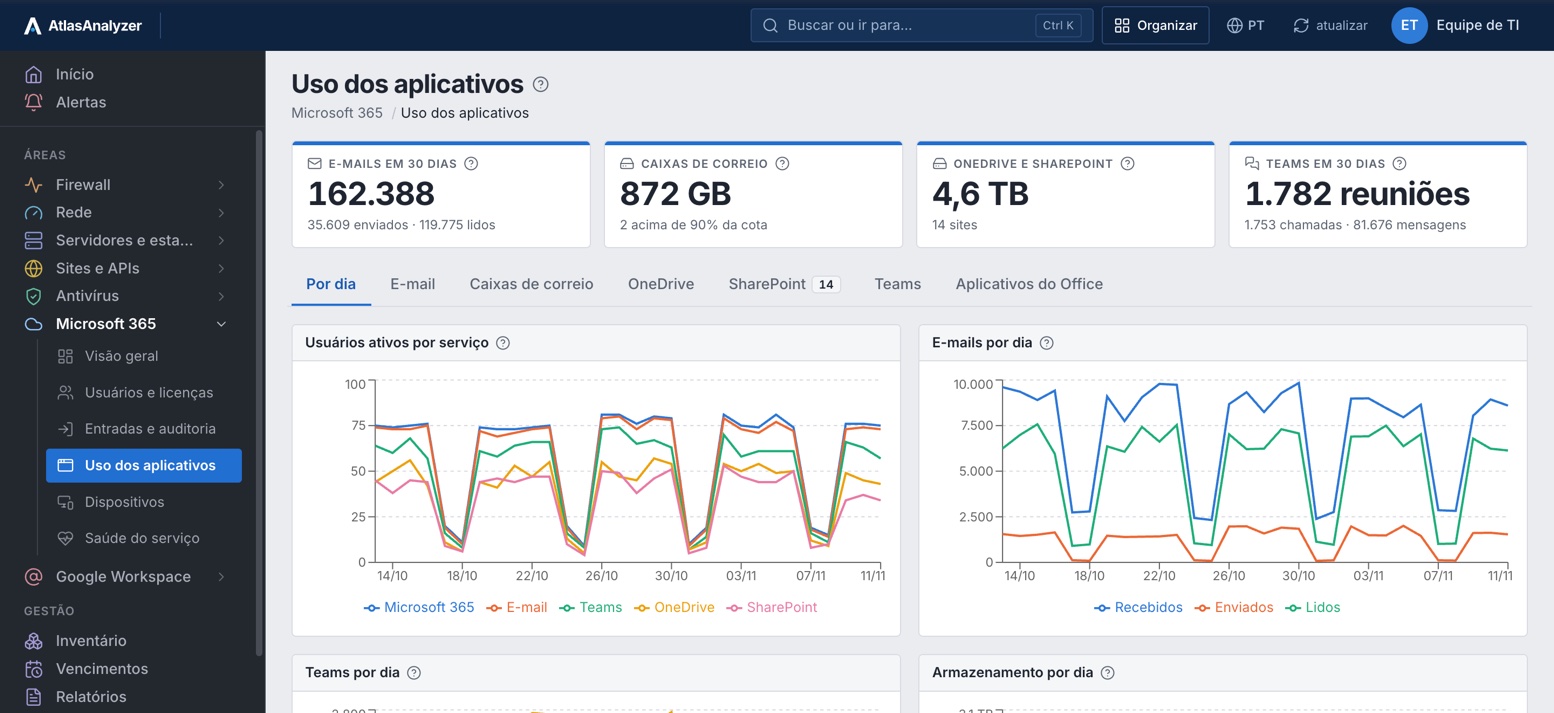
Uso dos aplicativos
Usuários ativos por serviço, e-mails por dia, reuniões e chamadas do Teams e o armazenamento do OneDrive e do SharePoint.
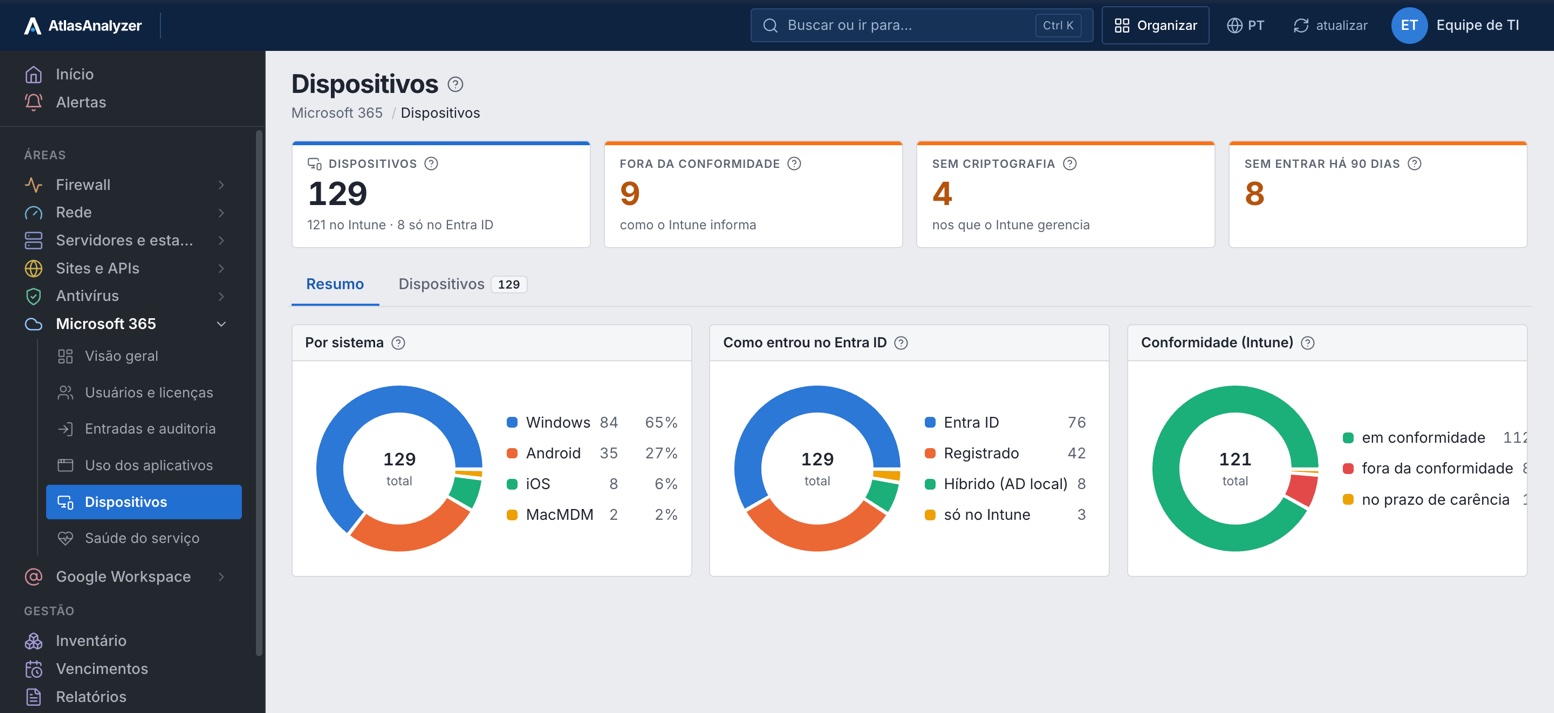
Dispositivos
Por sistema, por como entraram no Entra ID e pela conformidade que o Intune informa, com a criptografia e a última entrada.
Veja Microsoft 365 com os dados do seu ambiente
Tudo o que o AtlasAnalyzer lê do Microsoft 365 pelo Microsoft Graph, só leitura, em 25 recursos.
Cada conta com as licenças, as funções, a última entrada e o uso de cada serviço.
O que foi comprado e quanto está em uso, produto a produto.
Licença sobrando, em conta desativada ou em conta sem uso, pronta para recuperar.
Quem não entra há muito tempo, para revisar.
Grupos, equipes do Teams, funções de administrador com quem tem cada uma, domínios e a sincronização com o AD local.
Quem entrou, de onde, por qual aplicativo e dispositivo, e as entradas que falharam, com o motivo.
Contas, grupos, licenças, funções, aplicativos e políticas criados, alterados ou apagados, e por quem.
As entradas e a auditoria guardadas pelo prazo do plano, de 30 dias a 1 ano.
O que foi compartilhado no SharePoint e no OneDrive, por quem e com quem: link anônimo, convidado de fora ou a empresa toda.
Os arquivos que convidados de fora e quem tem o link anônimo abriram.
Arquivos e pastas excluídos, restaurados, baixados, movidos e renomeados, por pessoa e por site.
Quem mandou, para quem, o assunto e se foi entregue, com o que saiu para fora da empresa.
As regras de caixa de entrada e o encaminhamento criados no período, e as regras ativas hoje que mandam e-mail para fora.
Mudanças de configuração, caixas de outras pessoas abertas, buscas de conteúdo (eDiscovery) e ações no Intune.
Quem usou o Copilot e o que ele consultou, e os fluxos, relatórios e formulários criados, exportados ou compartilhados.
Tudo o que uma pessoa fez, na ficha dela e no relatório de desligamento, em PDF ou Excel.
A atividade de e-mail e o tamanho de cada caixa de correio.
O armazenamento e a atividade em cada OneDrive e em cada site do SharePoint.
A atividade no Teams e quem usa cada aplicativo do Office, por dia e por pessoa.
Sistema, quem usa, a conformidade que o Intune informa, a criptografia e a última entrada de cada dispositivo.
Como cada serviço da Microsoft está agora e os incidentes em aberto.
Os avisos da Microsoft sobre o que vai mudar no ambiente.
Licenças, usuários, contas sem entrada e a saúde do serviço com os incidentes, em PDF ou Excel.
Um aplicativo no Entra ID do cliente, com permissões só de leitura e nenhum método de escrita.
O que o Graph recusar, por permissão ou por plano, aparece como não coletado, com o que fazer.
Pelo Microsoft Graph, com um aplicativo no Entra ID do cliente e só permissões de leitura.
No Entra ID, com as permissões de leitura que a tela lista.
Em Configurações › Integrações; o segredo fica cifrado.
O que o Graph recusar aparece como não coletado, com o que fazer.
As telas, as listas em CSV e o relatório do Microsoft 365 em PDF ou Excel.
Pelo Microsoft Graph e pelo log de auditoria unificado: do e-mail, o assunto e os destinatários; do arquivo, o nome e o site.
Contas, licenças, grupos, equipes, funções de administrador, domínios e a sincronização com o AD local
Directory.Read.All
Quem entrou, de onde, por qual aplicativo, e o que mudou no diretório
AuditLog.Read.All
E-mail, caixas, OneDrive, SharePoint, Teams e Office, com 1 a 2 dias de atraso da Microsoft
Reports.Read.All
Sistema, quem usa, conformidade, criptografia e última entrada
DeviceManagementManagedDevices.Read.All
Os incidentes da Microsoft e os avisos do centro de mensagens
ServiceHealth.Read.All, ServiceMessage.Read.All
Compartilhamentos, arquivos, e-mail, regras, administração, Copilot e Teams, pelo log de auditoria unificado
ActivityFeed.Read (Office 365 Management API)
Remetente, destinatário, assunto, tamanho e entrega, pelo rastreamento de mensagens
ExchangeMessageTrace.Read.All
As regras da caixa de entrada de cada pessoa, como estão hoje
MailboxSettings.Read
O que os administradores fizeram nos dispositivos e nas políticas
DeviceManagementApps.Read.All
Sim. A auditoria mostra o que cada pessoa compartilhou, excluiu, baixou e mandou por e-mail, as regras que criou e o que fez como administradora, com filtro por pessoa, site e período, e o relatório de desligamento.
Sim: quem mandou, para quem, o assunto, o tamanho e se foi entregue, pelo rastreamento de mensagens do Exchange Online.
Não. O aplicativo tem só permissões de leitura e o conector não tem nenhum método de escrita.
Lê os relatórios de uso, o log de auditoria e o rastreamento de mensagens, com o nome dos arquivos e o assunto dos e-mails. O corpo dos e-mails e o conteúdo dos arquivos ficam no Microsoft 365.
A Microsoft publica os relatórios de uso com 1 a 2 dias de atraso, e o AtlasAnalyzer mostra o que ela já publicou.
A parte recusada aparece como não coletada, com a permissão a dar; o resto segue.
No AtlasAnalyzer Analytics.
Numa demonstração de 30 minutos, nossa equipe mostra o AtlasAnalyzer com dados de exemplo das fontes que você usa.
