Sepa quién consume internet
Ancho de banda por usuario, equipo, aplicación y sitio, junto al período anterior.
Productos Firewall
Consumo de ancho de banda por usuario y aplicación, bloqueos y estado de los túneles VPN, sin un analizador por fabricante y sin appliance.
Demostración de 30 minutos · Sin cobro por equipo
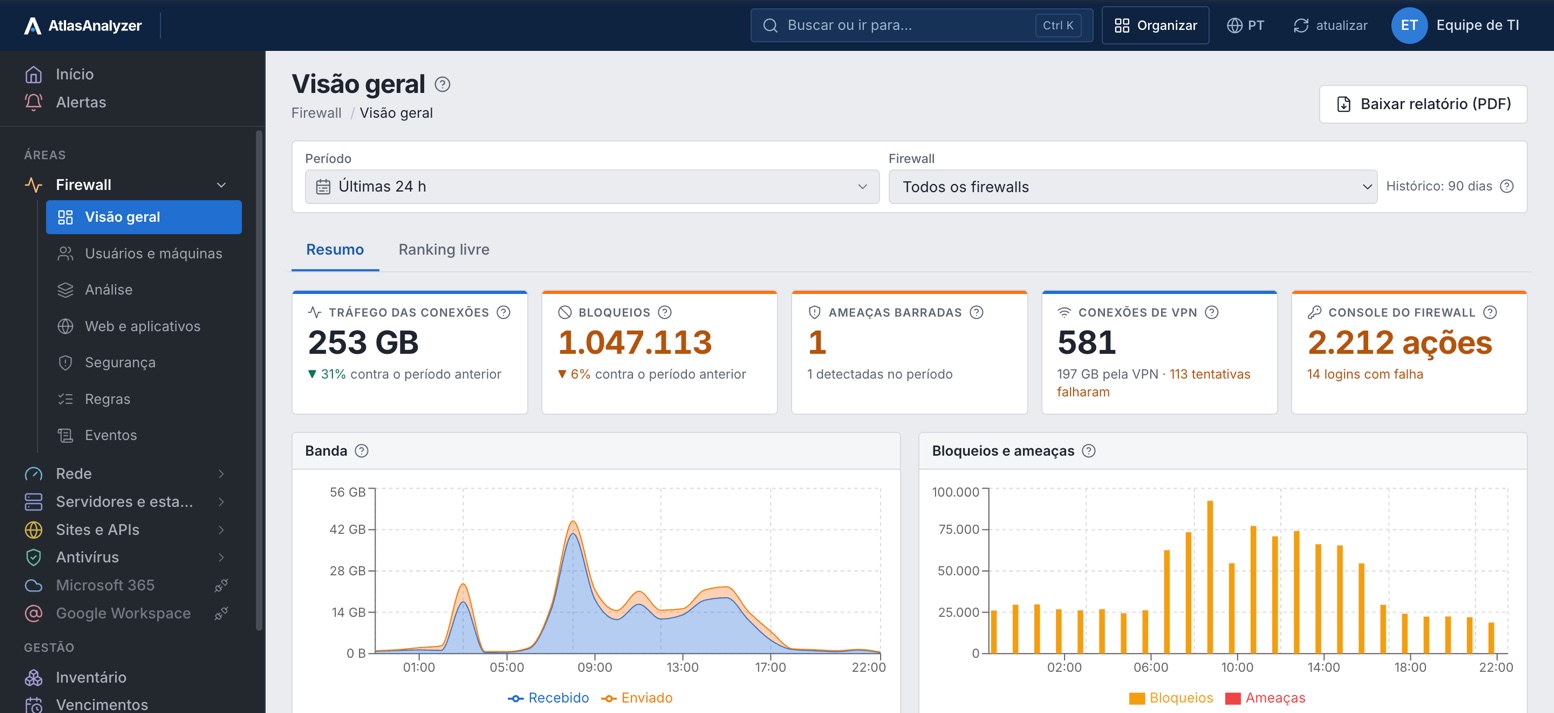


Ancho de banda por usuario, equipo, aplicación y sitio, junto al período anterior.
Sitios, categorías, aplicaciones y conexiones bloqueados, por quién y por qué regla.
Túneles up y down, fallas al negociar y quién se conectó, desde dónde y por cuánto tiempo.
El PDF del período por correo, programado, para la dirección, para RR. HH. o de una persona.
Usuarios y equipos
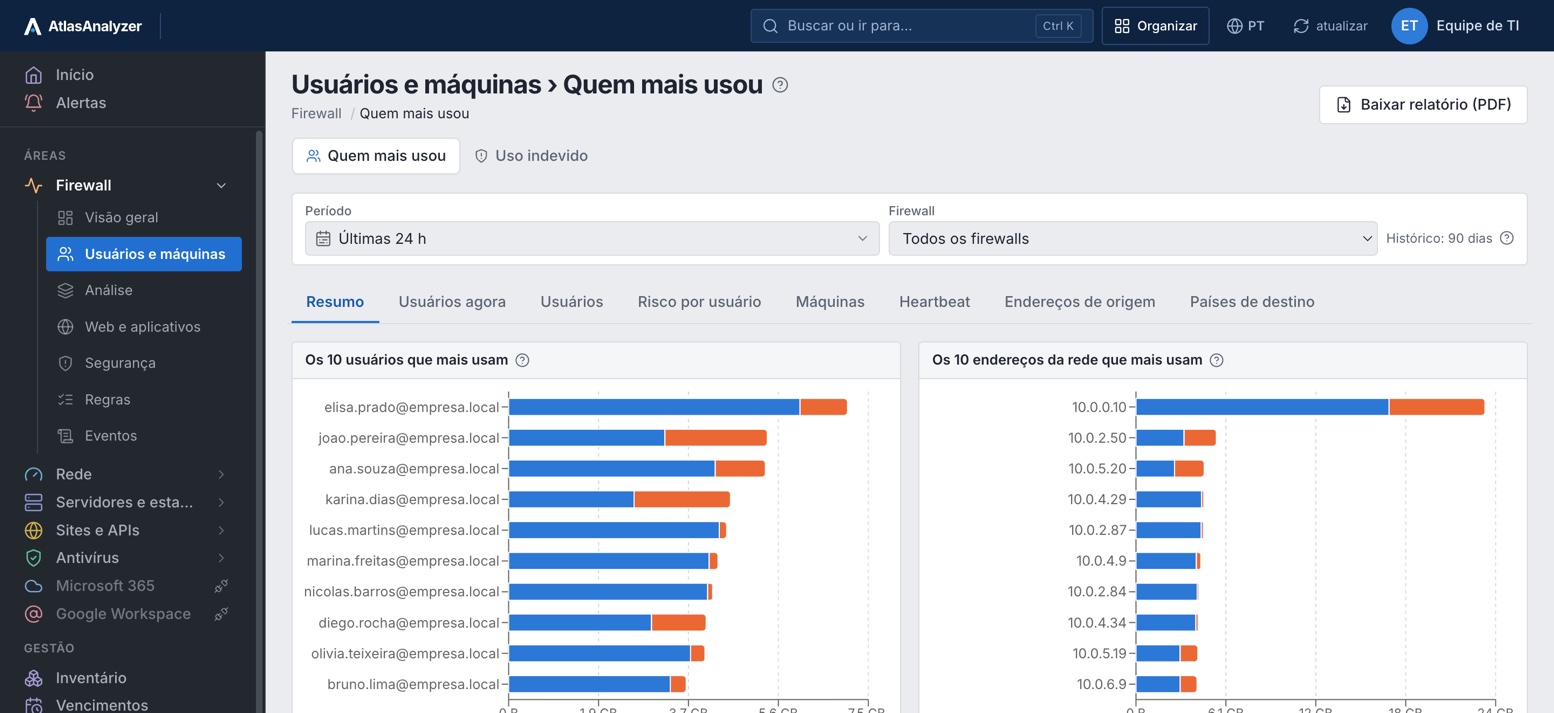
AtlasAnalyzer junta el log de todos los firewalls y muestra quién más consume ancho de banda, por usuario y por dirección de la red.
Web y aplicaciones
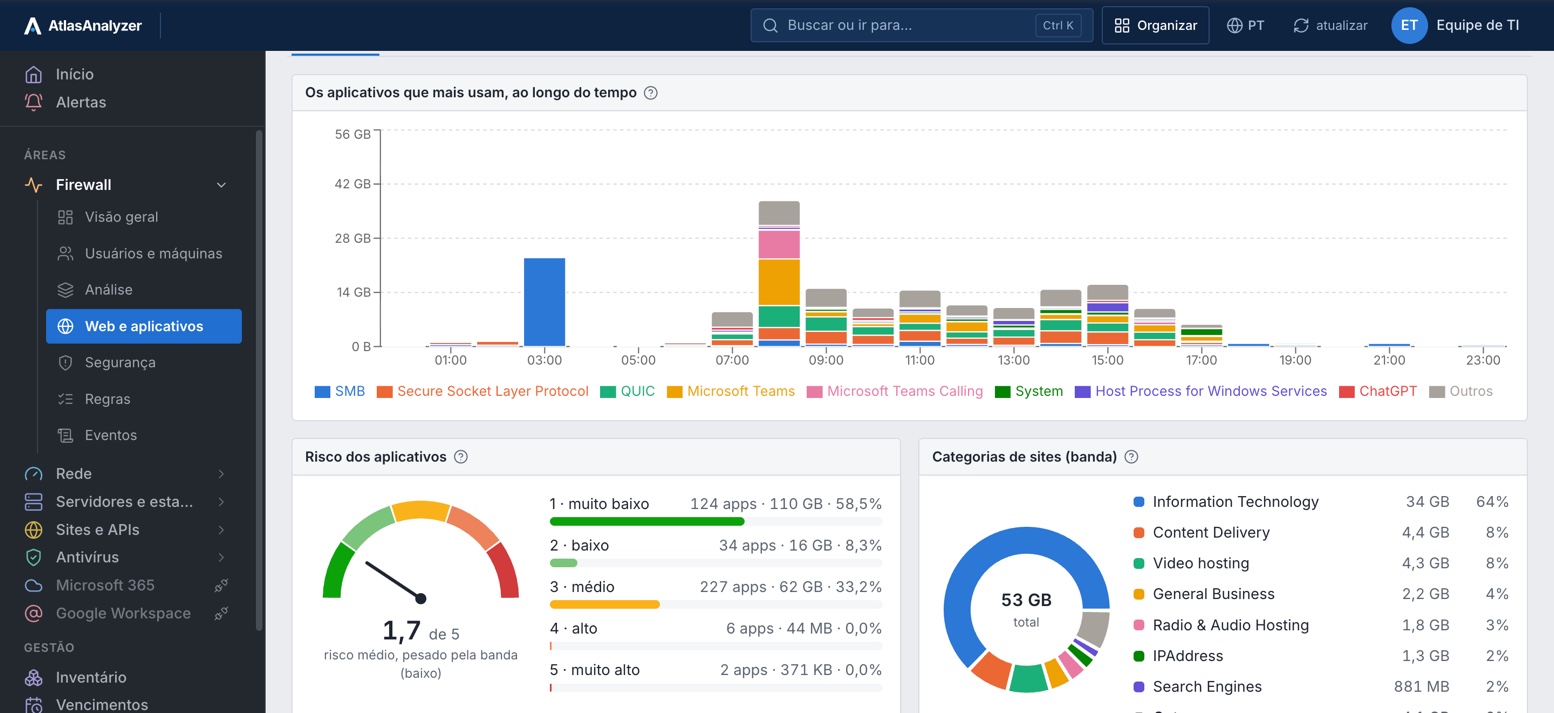
Vea a dónde va el ancho de banda: las aplicaciones a lo largo del día, las categorías de sitios y lo que el firewall bloqueó en cada una.
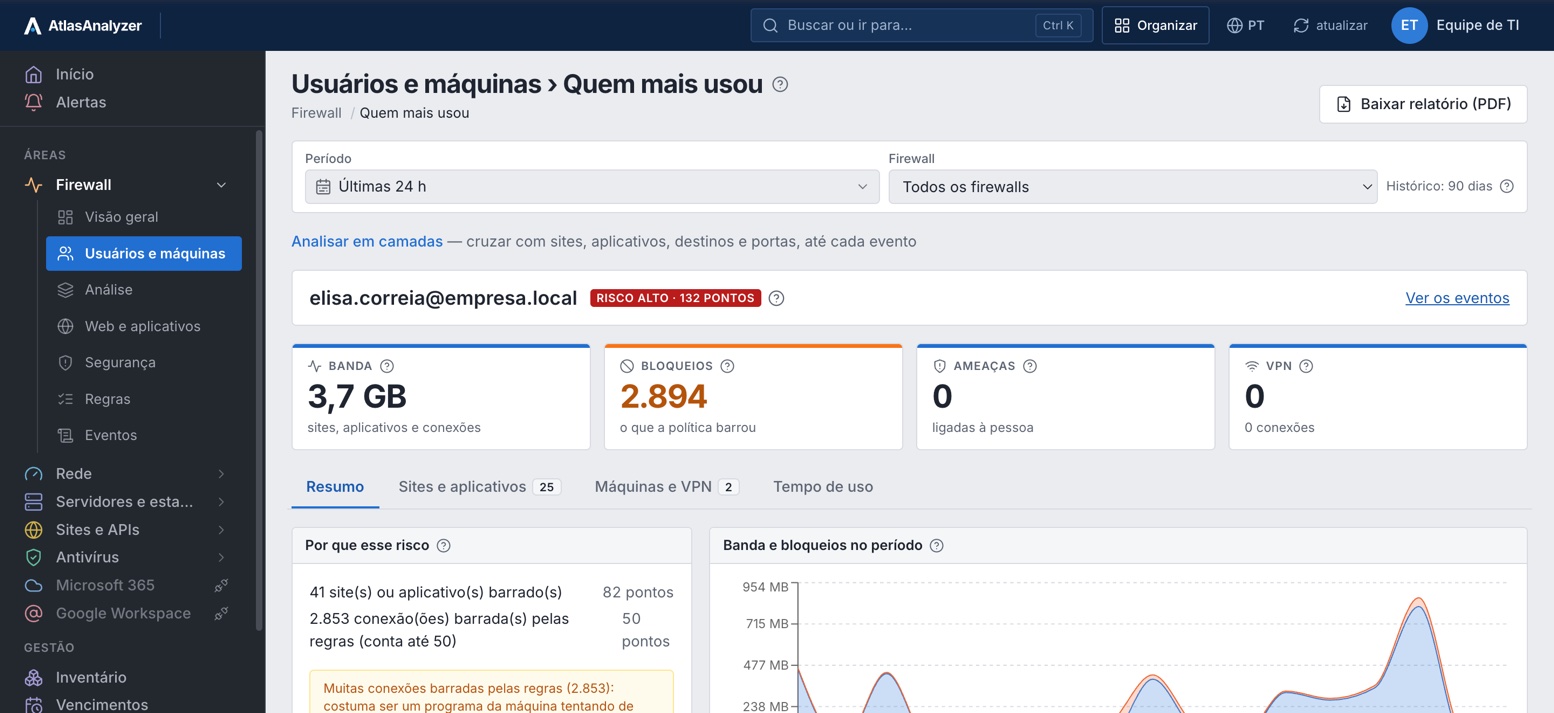
Informe de una persona
Cuando RR. HH. o la dirección pregunta, la respuesta está lista: ancho de banda, bloqueos, sitios, aplicaciones, equipos, VPN y tiempo de uso en el período.
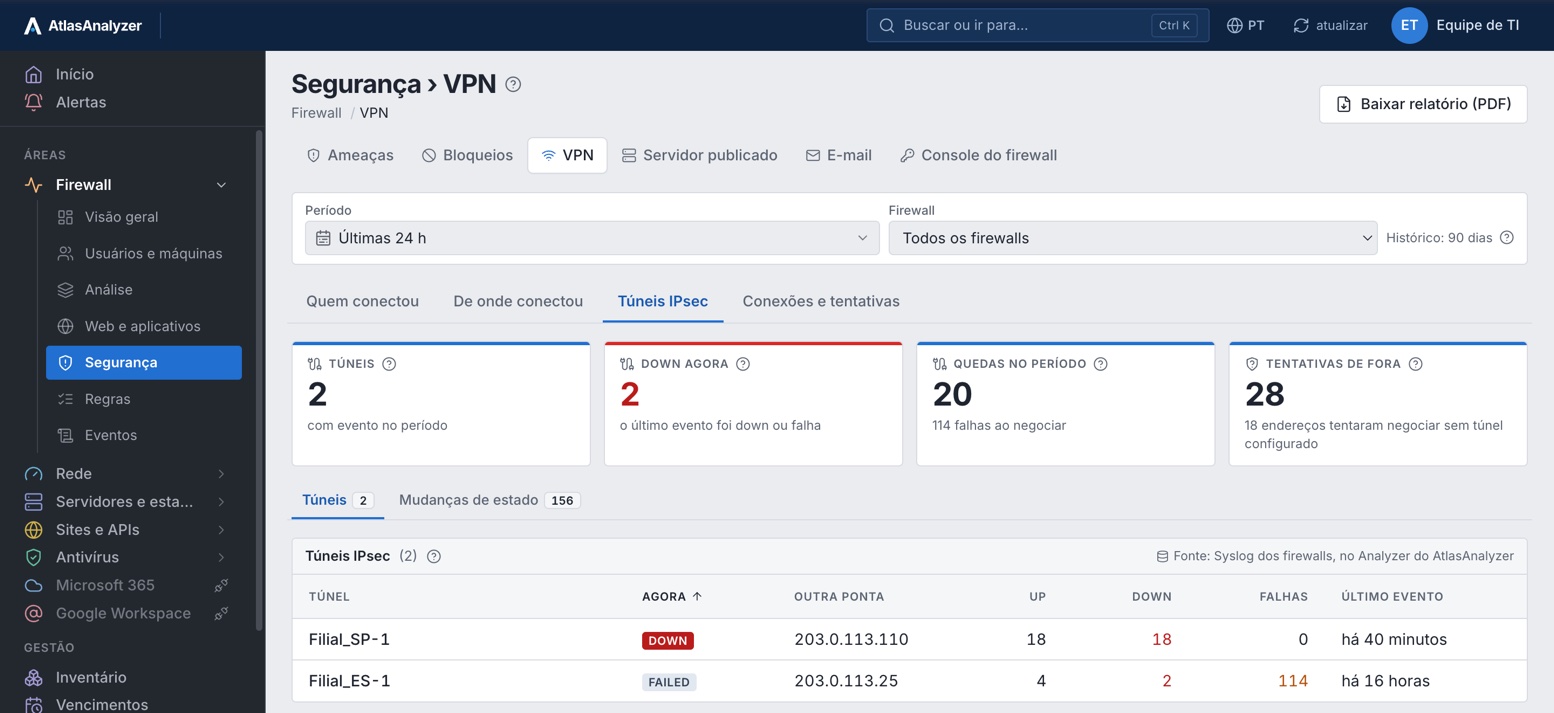
VPN
Cada túnel IPsec con el estado actual, las caídas y las fallas al negociar en el período, y la alerta cuando un túnel queda down.
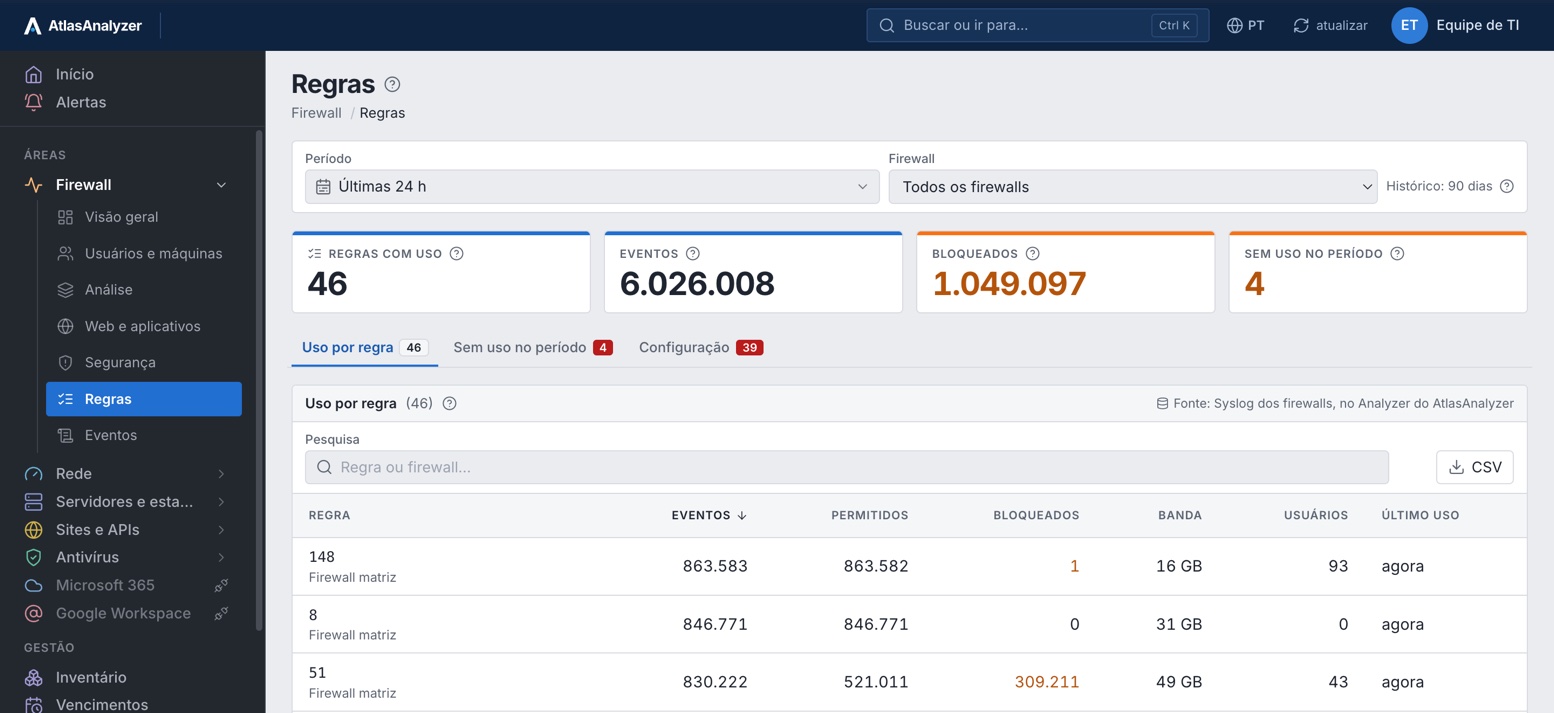
Reglas
Cuántos eventos y cuánto tráfico tomó cada regla, cuánto permitió y cuánto bloqueó, y las reglas que quedaron sin uso.
Vea Firewall con los datos de su entorno
Todo lo que AtlasAnalyzer extrae del log, del SNMP y de la API de su firewall, en 37 funciones.
Ancho de banda por usuario, aplicación, destino e interfaz, comparado con el período anterior.
Quién más usó internet, por usuario, equipo y dirección de origen.
Todo de un usuario en el período: ancho de banda, sitios, aplicaciones, tiempo de uso, equipos y VPN.
Los sitios y las categorías más visitados, con el ancho de banda de cada uno y lo que se bloqueó.
Las aplicaciones que el firewall reconoce, con el ancho de banda de cada una a lo largo del período.
Cuánto tiempo pasó cada persona en cada sitio y aplicación.
Mapa de calor del ancho de banda y de los bloqueos por día de la semana y hora.
Adónde va el tráfico, en un mapa por país.
Aplicaciones, sitios, personas y equipos que aparecieron por primera vez.
Lo que el IPS, el antivirus y el filtro web detectaron, en qué equipos y desde dónde.
De dónde vienen los ataques que el firewall bloqueó.
Las conexiones bloqueadas por regla, acceso al propio firewall, tráfico inválido o DoS.
Contenido inapropiado, navegación de riesgo y fuera del horario laboral: quién, dónde y qué pasó.
Los servicios en la nube en uso, con el riesgo que el fabricante asigna a cada uno.
Mensajes que pasaron por el filtro del firewall, con spam, virus y rechazos.
Accesos a los sistemas publicados en internet y lo que el WAF del firewall bloqueó.
Alerta cuando el antivirus, el IPS, el filtro web o el ATP del firewall se detiene, leído por la API.
Quién se conectó, desde dónde, por cuánto tiempo, cuánto tráfico y los intentos fallidos.
Cada túnel up y down, las caídas del período y la alerta cuando se cae.
Disponibilidad de cada enlace de internet, SLA OK o violado y las caídas.
Cambio de nodo activo, par con falla y configuración fuera de sincronía, con alerta.
Quién entró a la consola del firewall, desde dónde, los inicios de sesión fallidos y cada cambio.
Eventos y tráfico de cada regla, lo que permitió y bloqueó, y las reglas que quedaron sin uso.
Los servicios de protección, las reglas que permiten todo o no registran y el papel de cada enlace, solo lectura.
El vencimiento de cada licencia y la versión del firmware, con alerta antes de vencer.
CPU, memoria, sesiones, temperatura, ventiladores, fuentes e interfaces de cada firewall.
Firewall offline, syslog detenido, interfaz o túnel down, HA, licencia, CPU y temperatura, en el canal del equipo.
Del resumen al evento: haga clic en cualquier número para ver quién, qué y por dónde.
Arme el ranking que quiera, por cualquier campo del log.
Cada línea que enviaron los firewalls, con búsqueda en todos los eventos del período.
En PDF, Excel o CSV, con plantillas listas, por correo en el idioma de quien los recibe.
El informe con lo que ISO 27001, PCI DSS y LGPD suelen pedir del firewall.
Quien solo consulta puede ver a los usuarios como códigos, en lugar de los nombres.
De 30 días a 1 año de historial, según el plan.
El firewall envía el log como un destino de syslog más, por TLS o por la sonda en la red del cliente.
La salud por SNMP y la configuración por la API, con credencial de solo lectura.
Sophos Firewall, Fortinet FortiGate, SonicWall, pfSense y MikroTik en la misma consola.
Sin appliance y sin cambiar la configuración del firewall: solo gana un destino más de syslog.
Por la sonda, en la red del cliente, o directo a AtlasAnalyzer por TLS.
Lee la línea de cada fabricante, cuenta y guarda por el plazo del plan.
CPU, memoria, sesiones, HA, licencias y túneles, solo lectura.
Las pantallas, el PDF programado y las alertas: VPN down, HA, sin log y licencia por vencer.
Lo que el firewall no envía aparece como no recolectado, nunca como cero.
Tráfico, usuarios, aplicaciones, web, amenazas, VPN y consola
Salud, HA, licencias y túneles IPsec
Configuración: servicios de protección, interfaces, reglas, enlaces WAN, túneles y quién está conectado
Tráfico, usuarios, aplicaciones, web, amenazas, VPN y consola
Salud, sesiones, HA, contratos y túneles IPsec
Sistema, licencias, FortiSwitch, FortiAP y los clientes del Wi-Fi
Tráfico, usuarios, aplicaciones, web, amenazas, VPN y consola
Salud, conexiones y asociaciones VPN
Versión y los SonicWave
Reglas, conexiones, VPN e inicios de sesión de administrador; sin usuario, aplicación ni categoría
Estados, memoria y disco (pfSense)
—
Reglas con log, VPN e inicios de sesión de administrador; sin aplicación ni categoría
Versión, temperatura y memoria
—
Lo que AtlasAnalyzer recopila de cada firewall y cómo conectarlo.
No. El firewall envía el log por la sonda, un programa liviano en un equipo de la red, o directo a AtlasAnalyzer por TLS.
No. Solo recibe el log y consulta SNMP en modo lectura; ninguna regla, política o configuración se modifica.
Según el plan contratado: de 30 días a 1 año.
Sí. Todos aparecen en las mismas pantallas, y el filtro Firewall muestra uno a la vez.
No. Su log no trae usuario, aplicación ni categoría de sitio; muestran reglas, conexiones, VPN e inicios de sesión de administrador.
En una demostración de 30 minutos, nuestro equipo le muestra AtlasAnalyzer con datos de ejemplo de las fuentes que usted usa.
